
منصة SaaS السحابية وخيارات النشر
أمان بمستوى المؤسسات، واختياركم أنتم لأسلوب التشغيل
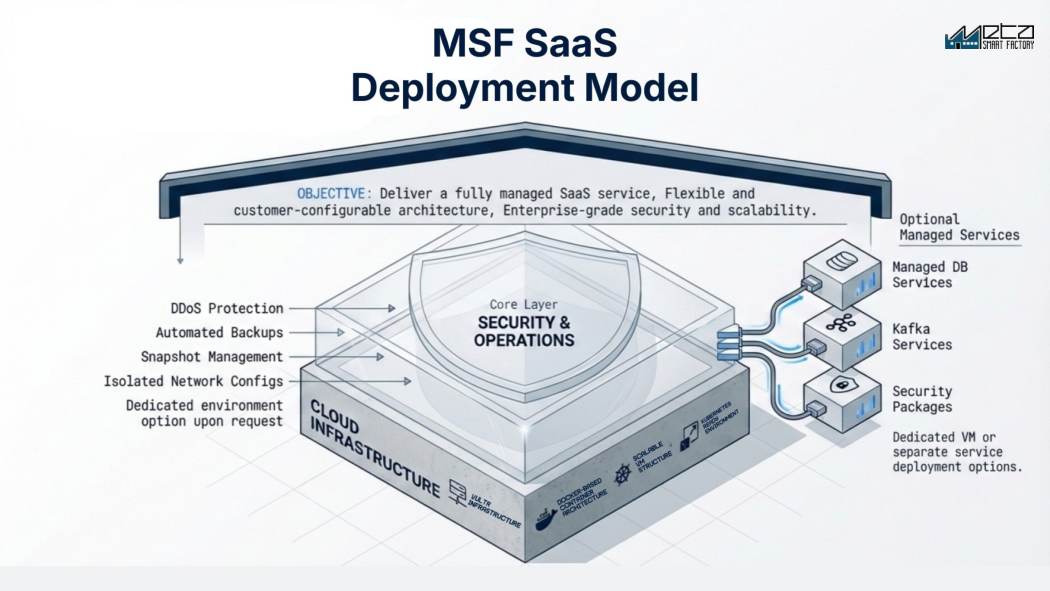
يعمل MSF بالطريقة التي تتطلبها سياسة تقنية المعلومات لديكم: SaaS مُدار بالكامل في السحابة، أو بيئة مخصصة لمستأجر واحد، أو تركيب محلي (On-Premise). بنية قائمة على Docker وKubernetes مع أمان بمستوى المؤسسات (حماية من هجمات DDoS، ونسخ احتياطي تلقائي، ولقطات نظام، وشبكات معزولة) كخصائص أساسية.
اطلب عرضًا تجريبيًاابدأ PoCما خيارات النشر التي توفرها منصة Meta Smart Factory؟
تُنشر منصة Meta Smart Factory بثلاث طرق: SaaS مشترك متعدد المستأجرين للمنشآت الصغيرة والمتوسطة وعمليات الإطلاق السريعة، أو بيئة مخصصة لمستأجر واحد بآلة افتراضية (VM) وقاعدة بيانات مستقلة لسياسات أمن المعلومات الصارمة، أو تركيب محلي في مركز بيانات المصنّع الخاص. وتعمل الخيارات الثلاثة على المنصة نفسها القائمة على Docker وKubernetes مع حماية من هجمات DDoS ونسخ احتياطي تلقائي وشبكات معزولة، أما النشر المستضاف فيعمل على بنية سحابية أوروبية.
أبرز المزايا
التقييمات والتحديات
لمحة سريعة
المواصفات التقنية
- نماذج النشر
- SaaS مشترك متعدد المستأجرين، أو بيئة مخصصة لمستأجر واحد بخادم افتراضي وقاعدة بيانات منفصلين، أو تركيب محلي في مركز بياناتكم. والمنصة واحدة في الحالات الثلاث.
- البنية
- قائمة على حاويات Docker، ببنية خوادم افتراضية جاهزة لـ Kubernetes وقابلة للتوسع أفقيًا. وقاعدة بيانات مُدارة وبث عبر Kafka وباقات أمان اختيارية كعمليات نشر منفصلة.
- الاستضافة وموقع البيانات
- بنية تحتية سحابية أوروبية، مع خيارات بيئة مخصصة ومنطقة جغرافية عند الطلب. وبيانات إنتاجكم تبقى في بيئتكم ولا تُستخدم أبدًا لتدريب نماذج شركات أخرى.
- الاتصال بالموقع
- وحدة تجميع (collector) منشورة داخل شبكة المصنع تقرأ وحدات التحكم وتفتح الاتصال بنفسها؛ والنقل عبر TLS أو نفق VPN من موقع إلى موقع، دون أي منفذ إصغاء وارد.
- الأمان
- حماية من هجمات DDoS، ونسخ احتياطي تلقائي، وإدارة لقطات النظام، وإعدادات شبكة معزولة في كل عملية نشر، مشتركة كانت أو مخصصة أو محلية.
- التحديثات
- إصدارات تدريجية دون إيقاف المنصة، لكن قد تُعيد الشاشة تحميل نفسها أو تطلب تسجيل دخول جديد، وقد تُفقد الإدخالات غير المحفوظة؛ وترحيل بنية قاعدة البيانات قد يستلزم نافذة صيانة.
- متطلبات التركيب المحلي
- تُحدَّد أحجامها خلال مرحلة PoC: خوادم للوحدات التي تشترونها، وقدرة GPU للرؤية أو الذكاء الاصطناعي، وشبكة VLAN لطبقة التحكم، وقواعد جدار ناري، وسجلات DNS، وشهادات، ونسخ احتياطي مع اختبارات استرجاع.
- التوافر والمراقبة
- هدف زمن تشغيل 99.9% للمنصة المستضافة التي نشغّلها نحن، مع مراقبة 24/7؛ أما خط الاتصال والجدار الناري ووحدة التجميع والمكائن لديكم فخارج هذا الهدف. وتوافر التركيب المحلي مسؤوليتكم.
من واقع المنصة: لقطات فعلية
الأسئلة الشائعة
ما نوع النشر الذي يجب أن أختاره؟
للمنشآت الصغيرة والمتوسطة والنشر السريع: SaaS المشترك. أما للمؤسسات ذات سياسات الأمان الصارمة أو التكامل العميق مع PLC/VPN: الخيار المخصص لمستأجر واحد أو التركيب المحلي. نقدّم المشورة المناسبة خلال مرحلة PoC.
أين تُستضاف البيانات؟
على بنية تحتية سحابية أوروبية، مع خيارات بيئة مخصصة ومنطقة جغرافية محددة عند الطلب.
هل يمكن الانتقال بين النماذج لاحقًا؟
نعم. ابدأوا بالنموذج المشترك للسرعة، ثم انتقلوا إلى النموذج المخصص أو التركيب المحلي مع نمو أعمالكم. المنصة واحدة في جميع الأحوال.
إذا انقطع الإنترنت عن المصنع، ماذا يحدث في صالة الإنتاج؟
في النشر السحابي تستمر وحدة التجميع (collector) داخل المصنع في قراءة المكائن وتخزّن العدّادات وسجلات التوقف محليًا، ثم ترسلها عند عودة الخط؛ ومدة الاحتفاظ تعتمد على شكل النشر وتُحدَّد خلال مرحلة PoC. أما كل ما تخدمه المنصة فيتوقف فورًا: الشاشات التحليلية، وإطلاق أوامر الشغل الجديدة، وشاشات التقارير. وكل ما يجب أن يُدخله المشغّل يدويًا يعود إلى الورق حتى عودة الاتصال، لذا اتفقوا قبل الانتقال إلى الإنتاج على بديل لتسجيل أسباب التوقف والهالك. افصلوا الكابل عمليًا أثناء الـ PoC.
هل الخيار السحابي يعني تعريض الـ PLC لدينا للإنترنت؟
لا. تقرأ وحدة التجميع (collector) الموجودة داخل شبكة المصنع وحدات التحكم وتفتح الاتصال باتجاه الخارج عبر TLS أو نفق VPN من موقع إلى موقع، أي لا يُفتح أي منفذ في الجدار الناري باتجاه المصنع. لكن كونوا واضحين بشأن ما يُسمح لهذه الوحدة بفعله: فهي جسر موثوق، وأي أمر كتابة يمكن للمنصة أن تطلبه منها هو في حقيقته مسار دخول بصيغة أخرى. أما عزل طبقة التحكم فهو جزء من تصميم شبكتكم أنتم، لذا يجب أن يراجع فريقكم الوجهات والمنافذ وصلاحيات الكتابة قبل الـ PoC.
ما الذي يتحمّله قسم تقنية المعلومات لدينا في حالة التركيب المحلي On-Premise؟
أنتم مسؤولون عن الخوادم وأنظمة التشغيل ومنصة الحاويات وقاعدة البيانات والنسخ الاحتياطي واختبارات الاسترجاع، والشهادات وتجديدها، والمراقبة ونوافذ التحديث. هذا يعني شخصًا محددًا بالاسم لديه خبرة في Linux والحاويات، لا مسؤولية موزَّعة على فريق مشغول أصلًا. العبء أكبر مما يرصده معظم المشترين في ميزانياتهم، وإن لم يكن لديكم من تنطبق عليه هذه المواصفات فالتركيب المحلي خيار غير مناسب لكم.
هل تقطع التحديثات دون توقف عمل المستخدمين فعلًا؟
المقصود أن المنصة لا تُوقَف عن العمل لإصدار نسخة جديدة، لا أن شيئًا لن ينقطع أبدًا. أثناء التحديث التدريجي قد تُعاد الشاشة إلى التحميل، وقد تطلب تسجيل دخول جديد بحسب طريقة تسجيل دخول الطرفية، وقد تُفقد الإدخالات غير المحفوظة في نموذج مفتوح. كما أن ترحيل بنية قاعدة البيانات، أو إصدارًا يغيّر طريقة احتساب تقرير ما، قد يستلزم نافذة صيانة مخطط لها. اتفقوا على من يُبلَّغ قبل كل إصدار وكيف يتم التراجع عنه.
ما الذي يجب تجهيزه قبل التركيب المحلي On-Premise؟
تُحسم أولًا مسائل العتاد والشبكة: خوادم بأحجام تناسب الوحدات التي تشترونها، وقدرة GPU إن كنتم ستأخذون وحدات الرؤية أو الذكاء الاصطناعي، وشبكة VLAN لطبقة التحكم، وقواعد جدار ناري بينها وبين التطبيق، وسجلات DNS، والشهادات، ووجهة للنسخ الاحتياطي مع شخص مسؤول عن اختبارات الاسترجاع. أضيفوا إلى ذلك حسابات إدارية محددة بالاسم ونافذة صيانة متفق عليها. النواقص هنا تؤخّر الانتقال إلى الإنتاج أكثر بكثير مما يؤخره البرنامج نفسه.
ماذا يغطي هدف زمن التشغيل 99.9% بالضبط؟
يغطي المنصة التي نشغّلها نحن، وفي عمليات النشر المستضافة فقط؛ أما توافر التركيب المحلي فهو مسؤوليتكم. خط الإنترنت لديكم وجدارُكم الناري ووحدة التجميع داخل المصنع والمكائن نفسها كلها خارج هذا الهدف، وهي عمليًا سبب معظم ما يعيشه المصنع على أنه انقطاع. اسألوا كيف يُقاس التوافر، وما الذي يُحتسب صيانة مخططة، وعلى أي مدة زمنية يُحسب الرقم، وما التعويض عند عدم تحقيقه، وضعوا هذه التعريفات في العقد.
هل بيانات المشغّلين لدينا تُعد بيانات شخصية بموجب GDPR؟
نعم. أنظمة صالة الإنتاج تسجّل من سجّل الدخول على أي محطة عمل وكم استغرقت كل عملية، لذلك يمكن تشغيل المنصة بشكل قانوني لكن نشرَكم بحد ذاته ليس متوافقًا تلقائيًا. تحتاجون إلى اتفاقية معالجة بيانات، ومدة احتفاظ محددة، وقرار بشأن من يحق له الاطلاع على الأداء الفردي بدل الأداء المجمّع. اسألوا هل يمكن تقييد التقارير على مستوى الفرد حسب الدور أو إيقافها كليًا، وأشركوا الجهة القانونية أو الموارد البشرية مبكرًا، فغالبًا ما تُستشار جهات تمثيل الموظفين قبل الانتقال إلى الإنتاج.
المزيد من المقالات
منتجات ذات صلة
هل أنت مستعد لرؤية إمكانات مصنعك؟
احصل على عرض تجريبي مجاني وخطة PoC مخصصة لإنتاجك.