
SaaS-Cloud-Plattform & Deployment
Enterprise-Sicherheit, Ihre Wahl des Betriebsmodells
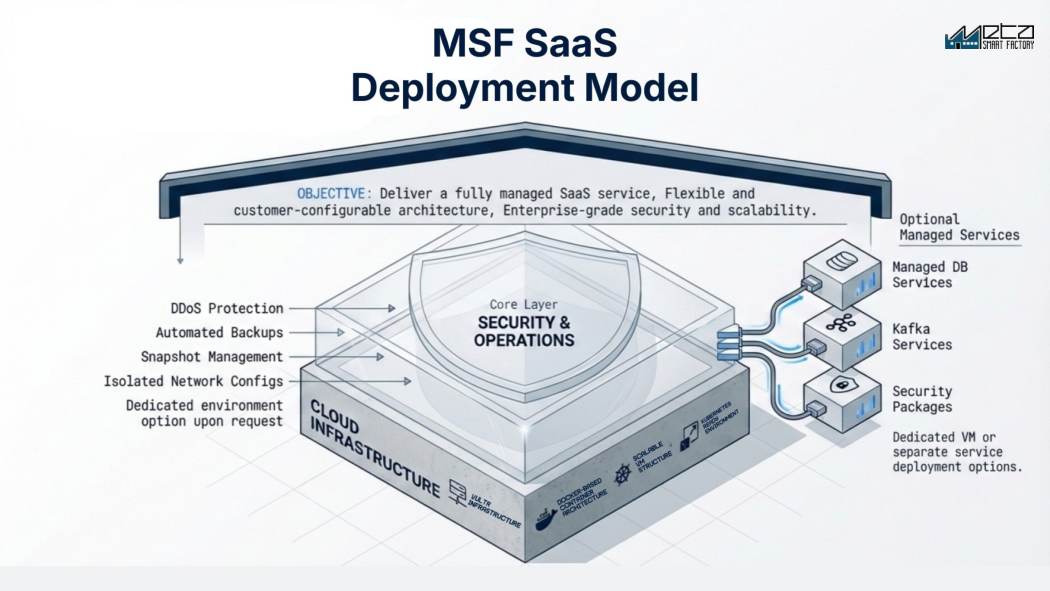
Die Fertigungssoftware MSF läuft so, wie es Ihre IT-Richtlinie verlangt: vollständig verwaltetes SaaS in der Cloud, dedizierte Single-Tenant-Umgebung oder On-Premise. Docker- und Kubernetes-Architektur mit serienmäßiger Enterprise-Sicherheit: DDoS-Schutz, automatische Backups, Snapshots und isolierte Netzwerke.
Demo anfordernPoC startenWelche Betriebsmodelle bietet die Plattform von Meta Smart Factory?
Die Plattform von Meta Smart Factory lässt sich auf drei Arten betreiben: als gemeinsam genutztes Multi-Tenant-SaaS für KMU und schnelle Einführungen, als dedizierte Single-Tenant-Umgebung mit eigener VM und Datenbank für strenge IT-Sicherheitsrichtlinien oder On-Premise im eigenen Rechenzentrum des Unternehmens. Alle drei nutzen dieselbe Plattform auf Basis von Docker und Kubernetes mit DDoS-Schutz, automatischen Backups und isolierten Netzwerken; gehostete Installationen laufen auf europäischer Cloud-Infrastruktur.
Zentrale Funktionen
Analysen und Praxistests
Auf einen Blick
Technische Daten
- Betriebsmodelle
- Gemeinsam genutztes Multi-Tenant-SaaS, dediziertes Single-Tenant mit eigener VM und Datenbank oder On-Premise im eigenen Rechenzentrum. In allen drei Fällen dieselbe Plattform.
- Architektur
- Docker-containerbasiert, Kubernetes-fähige VM-Struktur, horizontal skalierbar. Optional Managed Database, Kafka-Streaming und Sicherheitspakete als separate Bereitstellungen.
- Hosting und Datenstandort
- Europäische Cloud-Infrastruktur, dedizierte Umgebungen und Regionsoptionen auf Anfrage. Produktionsdaten bleiben in Ihrem Mandanten und trainieren niemals die Modelle anderer Unternehmen.
- Standortanbindung
- Ein Collector im Werksnetz liest die Steuerungen aus und baut die Verbindung selbst auf; als Transport dient TLS oder ein Site-to-Site-VPN, ohne eingehenden offenen Port.
- Sicherheit
- DDoS-Schutz, automatische Backups, Snapshot-Verwaltung und isolierte Netzwerkkonfigurationen bei jeder Bereitstellung, ob Shared, Dedicated oder On-Premise.
- Updates
- Rolling Releases ohne Abschalten der Plattform; eine Maske kann sich jedoch neu laden oder eine erneute Anmeldung verlangen, und nicht gespeicherte Eingaben können verloren gehen. Schema-Migrationen brauchen unter Umständen ein Wartungsfenster.
- Voraussetzungen für On-Premise
- Im PoC ausgelegt: Server für die gekauften Module, GPU-Kapazität für Vision oder KI, ein eigenes VLAN für die Steuerungsebene, Firewall-Regeln, DNS, Zertifikate, Backups mit Restore-Tests.
- Verfügbarkeit und Monitoring
- 99,9 % Verfügbarkeitsziel für die von uns betriebene gehostete Plattform, mit 24/7-Überwachung; Ihre Anbindung, Ihre Firewall, der Collector und die Maschinen liegen außerhalb. Bei On-Premise liegt die Verfügbarkeit bei Ihnen.
Aus der Plattform: echte Screens
Häufig gestellte Fragen
Welches Betriebsmodell sollte ich wählen?
KMU und schnelle Einführungen: Shared SaaS. Unternehmen mit strengen Sicherheitsrichtlinien oder tiefer SPS-/VPN-Integration: dediziertes Single-Tenant oder On-Premise. Wir beraten Sie dazu während des PoC.
Wo werden die Daten gehostet?
Auf europäischer Cloud-Infrastruktur, mit dedizierten Umgebungen und Regionsoptionen auf Anfrage.
Kann ich später zwischen den Modellen wechseln?
Ja. Starten Sie mit Shared für maximale Geschwindigkeit und wechseln Sie beim Wachstum zu Dedicated oder On-Premise. Die Plattform bleibt identisch.
Was passiert in der Fertigung, wenn die Internetverbindung ausfällt?
Beim Cloud-Betrieb liest der Collector im Werk die Maschinen weiter aus und puffert Stückzahlen und Störmeldungen lokal, um sie nach der Rückkehr der Verbindung nachzuliefern; wie lange er puffert, hängt vom Deployment ab und wird im PoC ausgelegt. Alles, was aus der Plattform kommt, steht sofort: Dashboards, Auftragsfreigabe, Auswertungen. Alles, was der Werker eintippen muss, läuft bis zur Rückkehr der Verbindung über Papier. Legen Sie deshalb vor dem Go-live einen Rückfallweg für Störgründe und Ausschuss fest. Ziehen Sie im PoC einmal das Kabel.
Heißt Cloud-Betrieb, dass unsere SPS am Internet hängen?
Nein. Ein Collector im Werksnetz liest die Steuerungen aus und baut die Verbindung ausgehend über TLS oder ein Site-to-Site-VPN auf, es wird also keine Firewall-Portfreigabe in Richtung Werk geöffnet. Machen Sie sich aber klar, was dieser Collector darf: Er ist eine vertrauenswürdige Brücke, und alles, was die Plattform ihn zurückschreiben lassen kann, ist ein eingehender Weg unter anderem Namen. Die Segmentierung der Steuerungsebene bleibt Ihr eigenes Netzdesign. Lassen Sie Ziele, Ports und Schreibrechte vor dem PoC von Ihrer IT prüfen.
Was muss unsere IT bei On-Premise selbst betreuen?
Sie betreiben Server, Betriebssysteme, die Container-Plattform, die Datenbank, Backups samt Restore-Tests, Zertifikate und deren Erneuerung, Monitoring und die Update-Fenster. Das heißt: eine namentlich benannte Person mit Linux- und Container-Erfahrung statt einer Aufgabe, die sich ein ohnehin ausgelastetes Team nebenbei teilt. Der Aufwand wird fast immer zu niedrig eingeplant, und wenn im Haus niemand auf diese Beschreibung passt, ist On-Premise für Sie die falsche Wahl.
Unterbrechen Rolling Updates ohne Ausfallzeit trotzdem die Nutzer?
Ohne Ausfallzeit heißt, dass die Plattform für ein Release nicht abgeschaltet wird. Unterbrechungen für einzelne Nutzer sind damit nicht ausgeschlossen. Während eines Rolling Updates kann sich eine Maske neu laden und, je nach Anmeldung am Terminal, eine erneute Anmeldung verlangen; nicht gespeicherte Eingaben in einer offenen Maske können verloren gehen. Eine Schema-Migration oder eine Version, die eine Kennzahl anders berechnet, braucht weiterhin ein geplantes Wartungsfenster. Vereinbaren Sie, wer vor einem Release informiert wird und wie zurückgerollt wird.
Welche Voraussetzungen müssen für eine On-Premise-Installation erfüllt sein?
Zuerst sind Hardware und Netz zu klären: Server, die auf die gekauften Module ausgelegt sind, GPU-Kapazität bei Vision oder KI, ein eigenes VLAN für die Steuerungsebene, Firewall-Regeln zwischen Steuerungsebene und Anwendung, DNS-Einträge, Zertifikate und ein Backup-Ziel mit einem Verantwortlichen für die Restore-Tests. Dazu benannte Admin-Konten und ein abgestimmtes Wartungsfenster. Fehlende Punkte an dieser Stelle verzögern ein Go-live weit häufiger als die Software selbst.
Was deckt das Verfügbarkeitsziel von 99,9 % ab?
Die von uns betriebene Plattform, und nur gehostete Deployments; bei On-Premise liegt die Verfügbarkeit bei Ihnen. Ihre Standortanbindung, Ihre Firewall, der Collector im Werk und die Maschinen selbst liegen außerhalb. Sie verursachen in der Praxis das meiste, was im Werk als Ausfall ankommt. Fragen Sie, wie die Verfügbarkeit gemessen wird, was als geplante Wartung zählt, über welchen Zeitraum der Wert gerechnet wird und welche Konsequenz eine Unterschreitung hat, und lassen Sie diese Definitionen in den Vertrag schreiben.
Sind die Daten unserer Werker personenbezogene Daten nach DSGVO?
Ja. Shopfloor-Systeme erfassen, wer sich an welchem Arbeitsplatz angemeldet hat und wie lange ein Arbeitsgang gedauert hat. Die Plattform lässt sich rechtskonform betreiben, Ihr Deployment ist damit aber nicht automatisch konform. Sie brauchen einen Auftragsverarbeitungsvertrag, eine Löschfrist und eine Entscheidung darüber, wer personenbezogene statt aggregierter Leistungsdaten sehen darf. Fragen Sie, ob Auswertungen auf Personenebene über Rollen eingeschränkt oder ganz abgeschaltet werden können, und binden Sie Recht und Personalabteilung früh ein. Der Betriebsrat wird in der Regel vor dem Go-live beteiligt.
Weitere Artikel
Verwandte Produkte
Bereit, das Potenzial Ihrer Fabrik zu sehen?
Erhalten Sie eine kostenlose Demo und einen maßgeschneiderten PoC-Plan.