
Meta Smart Factory 平台提供哪些部署方式?
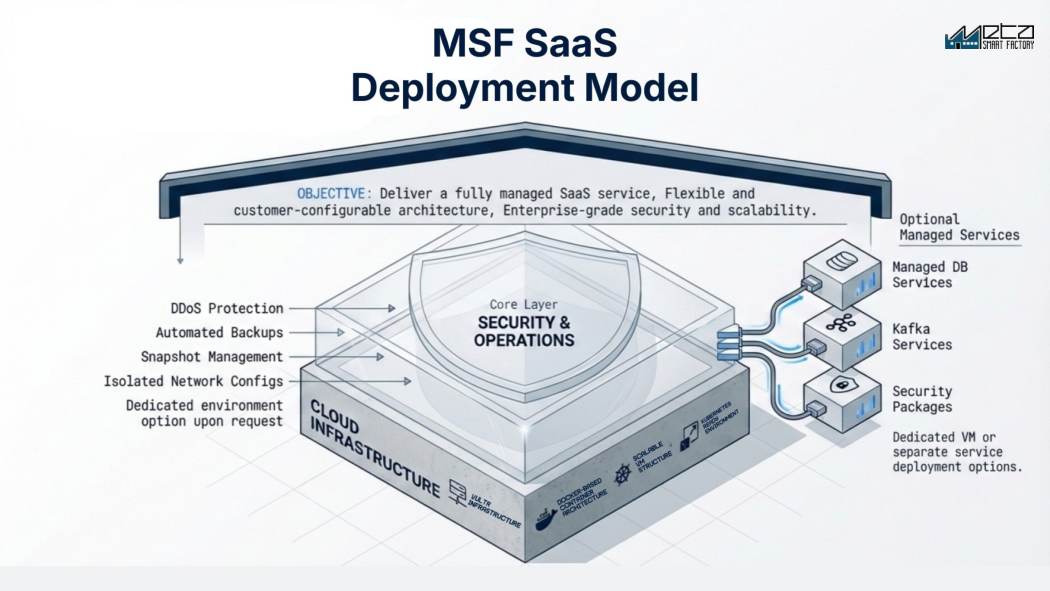
Meta Smart Factory 平台提供三种部署方式:面向中小企业和快速上线的共享多租户 SaaS;为严格 IT 安全策略设计、配有独立 VM 和数据库的专属单租户环境;以及制造企业自有数据中心内的本地部署。三种方式运行同一套基于 Docker 和 Kubernetes 的平台,具备 DDoS 防护、自动备份和隔离网络;托管部署运行在欧洲云基础设施上。
核心功能
评估与挑战
概览
技术规格
- 部署模式
- 共享多租户 SaaS、配独立虚拟机和数据库的专属单租户,或在贵司自己数据中心的本地私有化部署。三种模式下平台完全一致。
- 架构
- 基于 Docker 容器,虚拟机架构已就绪支持 Kubernetes,可水平扩展。托管数据库、Kafka 流处理和安全组件可作为独立部署选配。
- 托管与数据存放地
- 托管于欧洲云基础设施,如有需要可提供专属环境和特定地区选项。生产数据留在贵司租户内,绝不会被用于训练其他公司的模型。
- 厂区链路
- 部署在厂内网络的采集器读取控制器,并由它主动发起连接;传输走 TLS 或站点到站点 VPN,厂内不开任何入站监听端口。
- 安全
- DDoS 防护、自动备份、快照管理和隔离网络配置,共享、专属和本地私有化三种部署均标配。
- 版本更新
- 滚动发版不整体下线,但页面可能重新加载或要求重新登录,没保存的录入内容可能丢失;涉及数据库结构变更时仍需安排停机窗口。
- 本地私有化部署的前置条件
- 在 PoC 阶段按规模定下来:按所购模块配服务器,视觉或 AI 模块另算 GPU 算力,控制层单独划 VLAN,加上防火墙策略、DNS、证书,以及有人负责恢复演练的备份。
- 可用性与监控
- 99.9% 可用性目标只覆盖我们自己运维的托管平台,配 7×24 小时监控;贵司的专线、防火墙、采集器和设备都不在范围内。本地私有化部署的可用性由贵司负责。
平台实景:真实界面截图
常见问题
应该选择哪种部署方式?
中小企业及追求快速上线的客户:建议选择共享 SaaS 模式。有严格安全政策要求或需要深度 PLC/VPN 集成的企业客户:建议选择专属单租户或本地私有化部署。我们会在 PoC 阶段为您提供具体建议。
数据托管在哪里?
托管于欧洲云基础设施之上,如有需要,也可提供专属环境和特定地区托管选项。
之后能否在不同模式间迁移?
可以。初期可选择共享模式快速上线,业务扩展后再迁移至专属或本地私有化部署。平台架构完全一致。
厂里断网了车间会怎么样?
云端部署时,厂内的数据采集器仍然照常读取设备,把产量计数和停机记录先缓存在本地,网络恢复后再补传上去;能缓存多久取决于具体部署方案,这个要在 PoC 阶段就按现场情况定下来。但凡是由平台下发的功能都会立刻中断:看板、新工单下达、各类报表页面。凡是要操作工手动录入的东西,断网期间只能先记在纸上,所以停机原因和废品的纸质应急流程一定要在上线前谈妥。PoC 的时候直接把网线拔掉试一次。
上云是不是就等于把 PLC 暴露在公网上?
不是。采集器部署在厂内网络里读取控制器,由它主动向外发起 TLS 连接或者走站点到站点 VPN,防火墙上不需要对厂内方向开任何入站端口。但要把这个采集器的权限说清楚:它是一座受信任的桥,平台能让它往设备回写什么,实质上就是另一条入站通道。控制层怎么做网络隔离终究是贵司自己的网络设计,所以 PoC 之前请让网络团队把目标地址、端口和写权限逐条过一遍。
选本地私有化部署,我们 IT 要维护哪些东西?
服务器、操作系统、容器平台、数据库、备份以及备份的恢复演练、证书及其续期、监控和更新窗口,全都归贵司自己管。这意味着需要一位有 Linux 和容器经验的专职负责人,不能在一个本来就很忙的团队里大家分摊一下。这部分工作量比多数客户预算里估的要大,如果厂里找不出这么一个人,那本地私有化部署对贵司来说就是选错了。
零停机更新真的完全不影响用户操作吗?
零停机的意思是发版时平台不整体下线,不是说任何人都不会被打断。滚动更新过程中页面可能会重新加载,根据终端的登录方式不同,有时还会要求重新登录,表单里没保存的录入内容可能就丢了。涉及数据库结构变更,或者某个版本改变了统计口径,仍然需要安排计划内的停机窗口。发版前通知谁、怎么回滚,这两件事要事先约定好。
本地私有化部署上线前需要准备什么?
先把硬件和网络定下来:按所采购模块的规模配好服务器,如果上视觉或 AI 模块还要算上 GPU 算力,控制层单独划一个 VLAN,控制层与应用之间的防火墙策略、DNS 记录、证书,以及一个有人对恢复演练负责的备份存储。再加上实名的管理员账号和约定好的维护窗口。上线延期多半卡在这些环节,软件本身很少是原因。
99.9% 的可用性目标具体覆盖什么范围?
只覆盖我们自己运维的平台,而且仅限托管部署;本地私有化部署的可用性由贵司自己负责。厂区专线、贵司的防火墙、厂内的采集器以及设备本身都不在这个范围内,而实际上工厂感受到的大部分停机恰恰出在这几处。建议问清楚可用性怎么计算、哪些算计划内维护、按多长周期统计、没达标的补偿是什么,并把这些定义写进合同。
操作工的数据算 GDPR 里的个人数据吗?
算。车间系统会记录谁在哪台工位登录、某道工序用了多长时间,所以平台本身可以合规运行,但贵司的部署并不会自动就合规。你们需要一份数据处理协议、一个明确的数据保留期限,还要定下除了汇总数据之外,谁有权看到个人绩效。可以问一下个人层级的报表能否按角色限制或者直接关掉,并且尽早让法务和 HR 介入,因为上线前通常还要和职工代表沟通。
更多文章
相关产品
准备好了解您工厂的潜力了吗?
获取免费演示和为您量身定制的概念验证方案。