
SaaS Bulut Platformu & Kurulum
Kurumsal düzeyde güvenlik, kurulum tercihi sizin
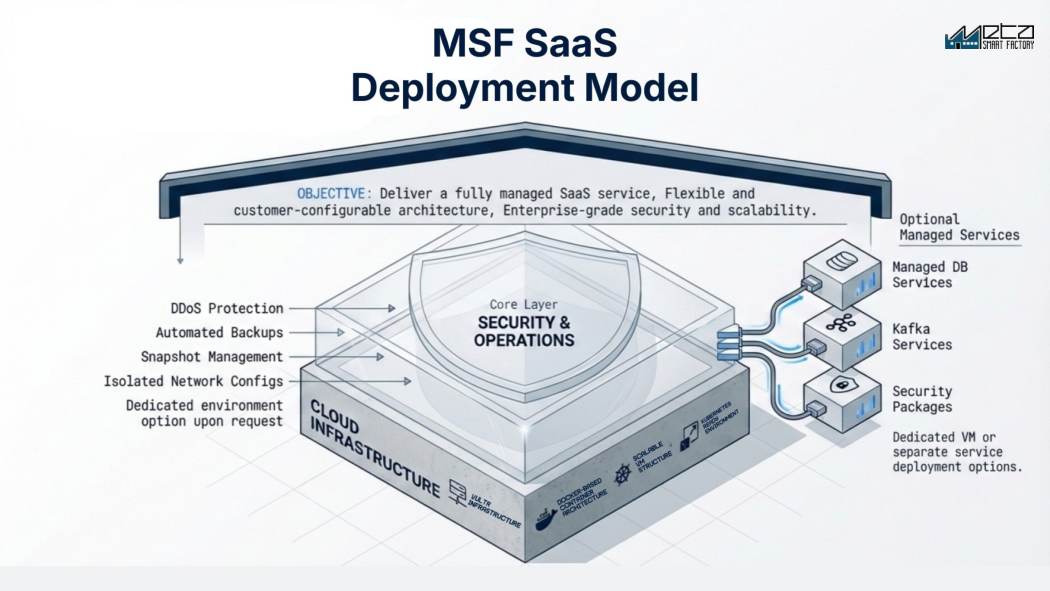
MSF, BT politikanız nasıl gerektiriyorsa öyle çalışır: bulutta tam yönetilen SaaS, size özel tek kiracılı ortam veya şirket içi (on-premise). Docker ve Kubernetes tabanlı mimaride kurumsal güvenlik (DDoS koruması, otomatik yedekler, anlık görüntüler ve izole ağlar) standart olarak gelir.
Demo Talep EtPoC BaşlatMeta Smart Factory platformu hangi kurulum seçeneklerini sunar?
Meta Smart Factory platformu üç şekilde kurulabilir: KOBİ'ler ve hızlı devreye almalar için paylaşımlı çok kiracılı SaaS, katı BT güvenlik politikaları için ayrı VM ve veritabanına sahip tahsisli tek kiracılı ortam ya da üreticinin kendi veri merkezinde şirket içi kurulum. Üçü de DDoS koruması, otomatik yedekleme ve izole ağlarla aynı Docker ve Kubernetes tabanlı platformu kullanır; barındırılan kurulumlar ise Avrupa bulut altyapısında çalışır.
Öne Çıkan Özellikler
Değerlendirmeler ve Testler
Bir Bakışta
Teknik Özellikler
- Kurulum modelleri
- Paylaşımlı çok kiracılı SaaS, ayrı VM ve veritabanıyla özel tek kiracılı kurulum ya da kendi veri merkezinizde şirket içi kurulum. Üçünde de platform birebir aynıdır.
- Mimari
- Docker konteyner tabanlı, Kubernetes'e hazır VM yapısı, yatay ölçeklenebilir. İsteğe bağlı yönetilen veritabanı, Kafka akış ve güvenlik paketleri ayrı kurulumlar olarak sunulur.
- Barındırma ve veri konumu
- Avrupa bulut altyapısı; talep üzerine özel ortam ve bölge seçenekleriyle. Üretim verisi kiracı ortamınızda kalır ve asla başka şirketlerin modellerini eğitmez.
- Saha bağlantısı
- Fabrika ağının içine kurulan veri toplayıcı kontrolörleri okur ve bağlantıyı kendisi başlatır; taşıma TLS veya site-to-site VPN üzerindendir, içeri doğru dinlenen port yoktur.
- Güvenlik
- Paylaşımlı, özel ya da şirket içi fark etmeksizin her kurulumda DDoS koruması, otomatik yedekler, anlık görüntü yönetimi ve izole ağ yapılandırmaları.
- Güncellemeler
- Platform kapatılmadan aşamalı sürüm geçişi; ancak bir ekran yenilenebilir ya da yeniden giriş isteyebilir ve kaydedilmemiş girişler kaybolabilir. Şema değişiklikleri planlı pencere gerektirebilir.
- Şirket içi ön koşullar
- PoC sırasında boyutlandırılır: alınan modüllere göre sunucular, görüntü işleme veya yapay zeka için GPU kapasitesi, kontrol katmanı için bir VLAN, güvenlik duvarı kuralları, DNS, sertifikalar, geri dönüş testli yedekler.
- Erişilebilirlik ve izleme
- Bizim işlettiğimiz barındırılan platform için %99,9 çalışma süresi hedefi ve 7/24 izleme; hattınız, güvenlik duvarınız, veri toplayıcı ve makineler bu kapsamın dışındadır. Şirket içi erişilebilirlik sizdedir.
Platformdan Gerçek Ekranlar
Sıkça Sorulan Sorular
Hangi kurulum modelini seçmeliyim?
KOBİ'ler ve hızlı devreye almalar için: paylaşımlı SaaS. Katı güvenlik politikalarına veya derin PLC/VPN entegrasyonuna sahip kurumlar için: özel tek kiracılı veya şirket içi kurulum. PoC sürecinde size yol gösteririz.
Veriler nerede barındırılıyor?
Avrupa bulut altyapısında; talep üzerine özel ortam ve bölge seçenekleriyle.
Daha sonra modeller arasında geçiş yapabilir miyim?
Evet. Hız için paylaşımlı başlayın, büyüdükçe özel veya şirket içi modele geçin. Platform birebir aynıdır.
İnternet kesilince sahada ne oluyor?
Bulut kurulumda fabrika içindeki veri toplayıcı makineleri okumaya devam eder; üretim adetlerini ve duruş kayıtlarını yerelde tamponlar, hat geri geldiğinde geçmişe dönük gönderir. Ne kadar süre tutabildiği kuruluma göre değişir ve PoC sırasında boyutlandırılır. Platformdan gelen her şey ise anında durur: panolar, yeni iş emri açma, raporlama ekranları. Operatörün elle girmesi gereken her şey bağlantı gelene kadar kağıda döner; bu yüzden duruş nedenleri ve fire için devreye alma öncesinde bir yedek akış belirleyin. PoC sırasında kabloyu bir çekin, görün.
Bulut seçeneğinde PLC'lerimiz internete mi açılmış oluyor?
Hayır. Fabrika ağının içindeki veri toplayıcı kontrolörleri okur ve bağlantıyı TLS üzerinden ya da site-to-site VPN ile dışarı doğru açar; yani fabrikaya doğru güvenlik duvarında port açılmaz. Ama o toplayıcının ne yapmasına izin verdiğiniz net olsun: güvenilir bir köprüdür ve platformun ona yazdırabildiği her şey, adı farklı olsa da içeri doğru bir yoldur. Kontrol katmanının segmentasyonu sizin ağ tasarımınızdır; PoC öncesinde hedef adresleri, portları ve yazma yetkilerini kendi ekibinize gözden geçirtin.
On-premise kurulumda BT ekibimizin sorumluluğu ne oluyor?
Sunucular, işletim sistemleri, konteyner platformu, veritabanı, yedekler ve bunların geri dönüş testleri, sertifikalar ve yenilenmesi, izleme ve güncelleme pencereleri sizde. Bunun için Linux ve konteyner tecrübesi olan, adı belli bir kişi gerekir; görev kalabalık bir ekibe dağıtılmaz. Çoğu firmanın bütçelediğinden fazladır; binada bu tarife uyan kimse yoksa on-premise sizin için yanlış tercihtir.
Kesintisiz güncelleme deniyor ama kullanıcı gerçekten hiç etkilenmiyor mu?
Kesintisiz güncelleme, sürüm geçişinde platformun kapatılmaması demek; hiçbir şeyin hiç kesilmemesi demek değil. Aşamalı geçiş sırasında bir ekran yenilenebilir, terminalin oturum açma şekline göre yeniden giriş isteyebilir ve açık bir formda kaydedilmemiş girişler kaybolabilir. Şema değişikliği ya da bir şeyin raporlanma biçimini değiştiren bir sürüm için yine planlı pencere gerekebilir. Sürüm öncesi kimin haberdar edileceğini ve geri dönüşün nasıl yapılacağını baştan kararlaştırın.
On-premise kurulum öncesi bizden ne isteniyor?
Önce donanım ve ağ netleşmeli: alacağınız modüllere göre boyutlandırılmış sunucular, görüntü işleme veya yapay zeka alıyorsanız GPU kapasitesi, kontrol katmanı için ayrı bir VLAN, bu katman ile uygulama arasındaki güvenlik duvarı kuralları, DNS kayıtları, sertifikalar ve geri dönüş testinden sorumlu kişisi belli bir yedekleme hedefi. Üstüne adı belli yönetici hesapları ve üzerinde anlaşılmış bir bakım penceresi. Devreye almayı çoğu zaman yazılımdan çok buradaki eksikler geciktirir.
%99,9 çalışma süresi hedefi tam olarak neyi kapsıyor?
Bizim işlettiğimiz platformu ve yalnızca barındırılan kurulumları; on-premise erişilebilirlik sizde. Hattınız, güvenlik duvarınız, sahadaki veri toplayıcı ve makinelerin kendisi bu kapsamın dışında kalır ve fabrikanın kesinti olarak yaşadığı şeyin çoğu pratikte bunlardan çıkar. Erişilebilirliğin nasıl ölçüldüğünü, neyin planlı bakım sayıldığını, oranın hangi dönem üzerinden hesaplandığını ve hedef tutmazsa yaptırımın ne olduğunu sorun; bu tanımları sözleşmeye yazdırın.
Operatör verileri GDPR kapsamında kişisel veri sayılır mı?
Evet. Saha sistemleri kimin hangi istasyonda oturum açtığını ve bir operasyonun ne kadar sürdüğünü kaydeder; yani platform hukuka uygun işletilebilir ama sizin kurulumunuz kendiliğinden uyumlu hale gelmez. Bir veri işleme sözleşmesi, bir saklama süresi ve toplu veri yerine kişi bazlı performansı kimin görebileceğine dair bir karar gerekir. Kişi bazlı raporlamanın rol bazında kısıtlanıp kısıtlanamayacağını veya tamamen kapatılabilip kapatılamayacağını sorun; hukuk ve İK tarafını erken dahil edin, çünkü devreye alma öncesinde çalışan temsilcilerine danışılması sık karşılaşılan bir durumdur.
Diğer Yazılar
İlgili Ürünler
Fabrikanızın potansiyelini görmeye hazır mısınız?
Üretiminize özel ücretsiz demo ve PoC planı alın.