
Plataforma Cloud SaaS & Implementação
Segurança de nível empresarial, a implementação à sua escolha
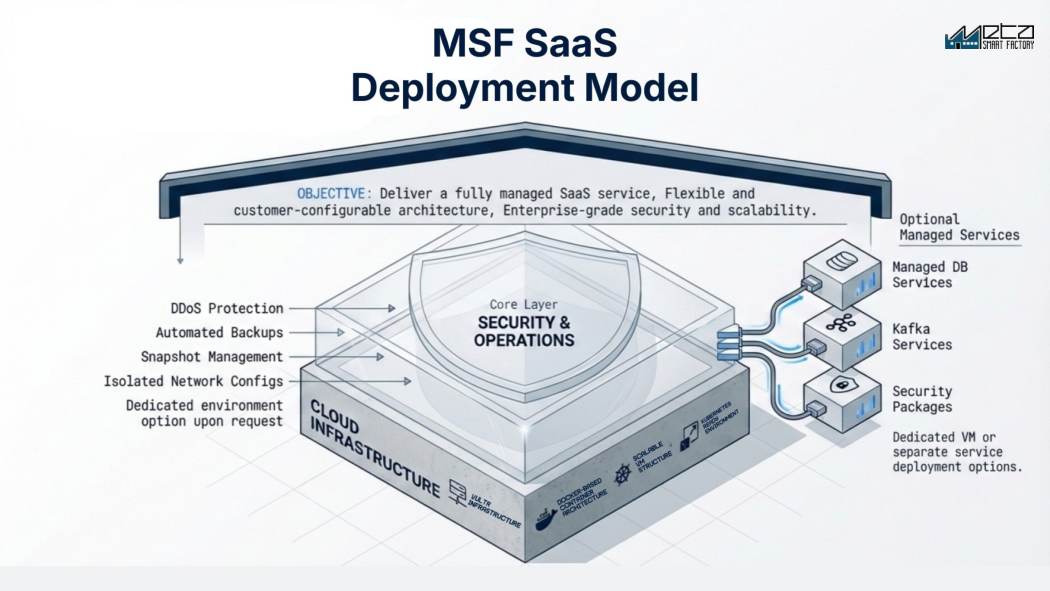
O MSF funciona como a sua política de TI exige: SaaS totalmente gerenciado na cloud, ambiente dedicado single-tenant ou on-premise. Arquitetura baseada em Docker e Kubernetes com segurança empresarial de série: proteção DDoS, backups automáticos, snapshots e redes isoladas.
Solicitar demoIniciar PoCQuais opções de implantação a plataforma Meta Smart Factory oferece?
A plataforma Meta Smart Factory oferece três modelos de implantação: SaaS compartilhado para PMEs e projetos rápidos, ambiente dedicado single-tenant com VM e banco de dados próprios para políticas rígidas de segurança de TI, ou on-premise no centro de dados do fabricante. Os três usam a mesma plataforma Docker e Kubernetes, com proteção DDoS, backups automáticos e redes isoladas; as versões hospedadas rodam em infraestrutura de nuvem europeia.
Funcionalidades principais
Avaliações e desafios
Num relance
Especificações técnicas
- Modelos de implementação
- SaaS compartilhado multi-tenant, dedicado single-tenant com VM e banco de dados separados, ou on-premise no seu próprio data center. A mesma plataforma nos três casos.
- Arquitetura
- Baseada em contêineres Docker, com estrutura de VMs pronta para Kubernetes e escalável horizontalmente. Banco de dados gerenciado, streaming Kafka e pacotes de segurança opcionais, como implementações separadas.
- Hospedagem e residência dos dados
- Infraestrutura cloud europeia, com opções de ambiente dedicado e de região a pedido. Os dados de produção ficam no seu tenant e nunca treinam os modelos de outras empresas.
- Conexão com o site
- Um coletor instalado na rede da fábrica lê os controladores e é ele que abre a conexão; o transporte é TLS ou VPN site-to-site, sem qualquer porta à escuta do lado de entrada.
- Segurança
- Proteção DDoS, backups automáticos, gestão de snapshots e configurações de rede isoladas em todas as implementações, compartilhadas, dedicadas ou on-premise.
- Atualizações
- Releases contínuas sem desligar a plataforma, mas uma tela pode recarregar ou pedir novo login e o que estiver por gravar pode se perder; as migrações de esquema podem exigir uma janela.
- Pré-requisitos on-premise
- Dimensionados durante o PoC: servidores para os módulos adquiridos, capacidade de GPU para visão artificial ou IA, uma VLAN para a camada de controle, regras de firewall, DNS, certificados e backups com testes de restauração.
- Disponibilidade e monitoramento
- Meta de 99,9% de disponibilidade para a plataforma hospedada que operamos, com monitoramento 24/7; a sua conexão, o firewall, o coletor e as máquinas ficam de fora. Em on-premise a disponibilidade é sua.
Da plataforma: telas reais
Perguntas frequentes
Que implementação devo escolher?
PME e implementações rápidas: SaaS compartilhado. Empresas com políticas de segurança rigorosas ou integração profunda com PLC/VPN: single-tenant dedicado ou on-premise. Aconselhamos durante o PoC.
Onde ficam hospedados os dados?
Em infraestrutura cloud europeia, com opções de ambiente dedicado e região a pedido.
Posso migrar de modelo mais tarde?
Sim. Comece com o modelo compartilhado para maior rapidez e migre para dedicado ou on-premise à medida que cresce. A plataforma é idêntica.
O que acontece no chão de fábrica se a conexão com a internet cair?
Numa implementação cloud, o coletor instalado na fábrica continua lendo as máquinas e guardando localmente contagens e registros de parada, reenviando-os quando a conexão volta; quanto tempo aguenta depende da implementação e dimensiona-se durante o PoC. Tudo o que é servido pela plataforma para de imediato: dashboards, lançamento de novas ordens de produção, telas de relatórios. Tudo o que o operador tem de inserir passa para papel até a conexão regressar, por isso combine antes do go-live um procedimento alternativo para motivos de parada e refugo. Desligue o cabo durante o PoC.
A opção cloud obriga a expor os PLC à internet?
Não. Um coletor dentro da rede da fábrica lê os controladores e abre a conexão de saída sobre TLS ou por VPN site-to-site, portanto não se abre nenhuma porta de firewall em direção à fábrica. Mas seja claro sobre o que esse coletor pode fazer: é uma ponte de confiança, e tudo o que a plataforma lhe possa pedir para escrever de volta é um caminho de entrada com outro nome. A segmentação da camada de controle é desenho da sua própria rede, por isso peça à sua equipe que reveja destinos, portas e permissões de escrita antes do PoC.
O que a equipe de TI tem de gerir se formos on-premise?
Passa a ser sua a responsabilidade pelos servidores, sistemas operacionais, plataforma de contêineres, banco de dados, backups e respectivos testes de restauração, certificados e a sua renovação, monitoramento e janelas de atualização. Isso implica uma pessoa designada com experiência de Linux e contêineres, sem repartir a responsabilidade por uma equipe já sobrecarregada. É mais do que a maioria dos compradores orçamenta e, se ninguém internamente corresponde a essa descrição, on-premise é a escolha errada para você.
Atualizações sem downtime interrompem mesmo assim os usuários?
Significam que a plataforma não é desligada para publicar uma release, não que nada seja interrompido. Durante uma atualização gradual uma tela pode recarregar e, dependendo da forma como o terminal está autenticado, pedir novo login, e o que estiver por gravar num formulário aberto pode se perder. Uma migração de esquema de banco de dados, ou uma versão que altere a forma como algo é reportado, pode continuar exigindo uma janela planejada. Combine quem é avisado antes de cada release e como se faz o rollback.
O que é preciso ter pronto antes de uma instalação on-premise?
Hardware e rede decididos primeiro: servidores dimensionados para os módulos que vai comprar, capacidade de GPU se incluir visão artificial ou IA, uma VLAN para a camada de controle, regras de firewall entre esta e a aplicação, entradas de DNS, certificados e um destino de backup com alguém responsável pelos testes de restauração. Junte contas de administrador nominais e uma janela de manutenção acordada. São estas peças em falta que atrasam um go-live muito mais vezes do que o software.
O que cobre a meta de 99,9% de disponibilidade?
A plataforma que operamos, e apenas em implementações hospedadas por nós; numa instalação on-premise a disponibilidade é sua. A conexão do site, o firewall, o coletor na fábrica e as próprias máquinas ficam de fora e, na prática, são a causa da maior parte daquilo que a fábrica sente como uma parada. Pergunte como é medida a disponibilidade, o que conta como manutenção planejada, sobre que período é calculado o valor e qual é a compensação quando não é cumprido, e leve essas definições para o contrato.
Os dados dos operadores são dados pessoais à luz do RGPD?
São. Os sistemas de chão de fábrica registram quem fez login em que posto de trabalho e quanto tempo demorou cada operação, por isso a plataforma pode ser operada licitamente, mas a sua implementação não fica conforme por si só. Precisa de um contrato de subcontratação, de um prazo de conservação e de uma decisão sobre quem pode ver desempenho individual em vez de agregado. Pergunte se o relatório no nível individual pode ser restringido por perfil ou desligado, e envolva cedo o jurídico e os recursos humanos, porque os representantes dos trabalhadores são frequentemente consultados antes do go-live.
Mais artigos
Produtos relacionados
Pronto para ver o potencial da sua fábrica?
Receba uma demo gratuita e um plano de PoC sob medida.