
SaaS platforma u oblaku i implementacija
Bezbednost na nivou velikih sistema, izbor načina implementacije po vašoj želji
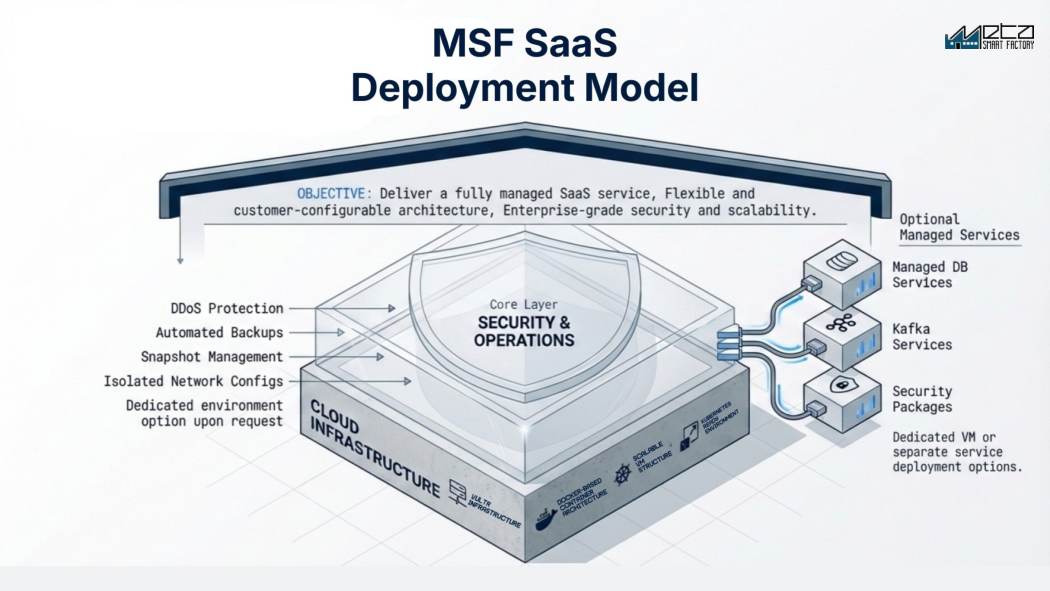
MSF funkcioniše onako kako to zahteva vaša IT politika: potpuno upravljan SaaS u oblaku, namensko single-tenant okruženje ili lokalna (on-premise) implementacija. Arhitektura zasnovana na Docker-u i Kubernetes-u sa bezbednošću na nivou velikih sistema: zaštita od DDoS napada, automatske rezervne kopije, snapshotovi i izolovane mreže, sve kao standard.
Zatražite demoPokrenite PoCKoje opcije implementacije nudi platforma Meta Smart Factory?
Platforma Meta Smart Factory nudi tri načina implementacije: deljeni SaaS za više klijenata, za mala i srednja preduzeća i brzo uvođenje; namensko okruženje za jednog klijenta sa sopstvenim VM-om i bazom za stroge politike IT bezbednosti; ili lokalnu instalaciju u centru podataka proizvođača. Sve tri koriste istu platformu na Docker-u i Kubernetes-u, uz DDoS zaštitu, automatske rezervne kopije i izolovane mreže, a hostovane instalacije rade u evropskom oblaku.
Ključne funkcije
Procene i izazovi
Ukratko
Tehničke specifikacije
- Modeli implementacije
- Deljeni multi-tenant SaaS, namenski single-tenant sa odvojenim VM-om i bazom, ili on-premise u vašem podatkovnom centru. Platforma je u sva tri slučaja ista.
- Arhitektura
- Zasnovana na Docker kontejnerima, VM struktura spremna za Kubernetes, horizontalno skalabilna. Opciono upravljana baza, Kafka streaming i bezbednosni paketi kao odvojene implementacije.
- Hosting i lokacija podataka
- Evropska cloud infrastruktura, uz opcije namenskog okruženja i regiona na zahtev. Proizvodni podaci ostaju u vašem delu sistema (tenant) i nikada ne treniraju modele drugih kompanija.
- Veza sa lokacijom
- Kolektor postavljen unutar fabričke mreže čita kontrolere i sam otvara vezu; prenos ide preko TLS-a ili site-to-site VPN-a, bez ijednog porta koji sluša dolazne veze.
- Bezbednost
- Zaštita od DDoS napada, automatske rezervne kopije, upravljanje snapshotovima i izolovane mrežne konfiguracije uz svaku implementaciju, deljenu, namensku ili on-premise.
- Ažuriranja
- Postepene (rolling) nove verzije bez gašenja platforme, ali ekran može ponovo da se učita ili da zatraži ponovnu prijavu, a neupisani podaci mogu da se izgube; migracija šeme baze može tražiti prozor.
- Preduslovi za on-premise
- Dimenzionišu se tokom PoC-a: serveri za module koje kupujete, GPU kapacitet za vizuelni nadzor ili AI, poseban VLAN za upravljački nivo, pravila na firewall-u, DNS, sertifikati, backup sa testovima vraćanja podataka.
- Dostupnost i nadzor
- Ciljna dostupnost od 99,9% za hostovanu platformu koju mi održavamo, uz nadzor 24/7; vaša veza, firewall, kolektor i mašine su van toga. Kod on-premise dostupnost je vaša.
Pravi ekrani sa platforme
Često postavljana pitanja
Koji način implementacije da izaberem?
Mala i srednja preduzeća i brzi početak: deljeni SaaS. Veliki sistemi sa strogim bezbednosnim politikama ili dubokom PLC/VPN integracijom: namenski single-tenant ili on-premise. Savetujemo tokom faze PoC-a.
Gde se podaci hostuju?
Na evropskoj cloud infrastrukturi, uz opcije namenskog okruženja i regiona na zahtev.
Da li mogu kasnije da promenim model?
Da. Počnite sa deljenim modelom radi brzine, a zatim pređite na namenski ili on-premise dok rastete. Platforma je identična.
Šta se dešava u pogonu ako nam padne internet?
Kod cloud implementacije lokalni kolektor nastavlja da čita mašine i u lokalnom baferu čuva brojače i zapise o zastojima, pa ih naknadno pošalje kada se veza vrati; koliko dugo ih drži zavisi od implementacije i dimenzioniše se tokom PoC-a. Sve što isporučuje platforma staje odmah: kontrolne table, puštanje novih radnih naloga, ekrani za izveštavanje. Sve što operater mora da ukuca ide na papir dok se veza ne vrati, pa pre puštanja u rad dogovorite rezervni postupak za razloge zastoja i škart. Iščupajte kabl tokom PoC-a.
Da li cloud znači da nam PLC-ovi izlaze na internet?
Ne. Kolektor unutar fabričke mreže čita kontrolere i otvara vezu ka spolja (outbound) preko TLS-a ili site-to-site VPN-a, tako da se nijedan port na firewall-u ne otvara prema pogonu. Ali budite načisto šta taj kolektor sme da radi: on je poveren most, i sve što platforma može da zatraži od njega da upiše nazad jeste ulazni put pod drugim imenom. Segmentacija upravljačkog nivoa je stvar vašeg mrežnog dizajna, pa neka vaš tim pre PoC-a pregleda odredišta, portove i prava upisa.
Šta sve naš IT mora da održava ako idemo on-premise?
Vaši su serveri, operativni sistemi, kontejnerska platforma, baza, backup i testovi vraćanja podataka, sertifikati i njihovo obnavljanje, monitoring i prozori za ažuriranje. To znači imenovanu osobu sa iskustvom u Linuksu i kontejnerima. Ionako zauzet tim to ne može da radi usput. Toga ima više nego što većina kupaca uračuna u budžet, i ako niko u firmi ne odgovara tom opisu, on-premise nije pravi izbor za vas.
Da li ažuriranja bez zastoja ipak prekidaju korisnike?
Ona znače da se platforma ne gasi zbog nove verzije. Prekidi su i dalje mogući. Tokom postepenog (rolling) ažuriranja ekran može ponovo da se učita i, zavisno od toga kako je terminal prijavljen, da zatraži ponovnu prijavu, a neupisani podaci u otvorenoj formi mogu da se izgube. Migracija šeme baze, ili verzija koja menja način na koji se nešto izveštava, i dalje može da traži planirani prozor. Dogovorite ko se obaveštava pre nove verzije i kako se radi rollback.
Šta moramo da pripremimo pre on-premise instalacije?
Prvo se rešavaju hardver i mreža: serveri dimenzionisani prema modulima koje kupujete, GPU kapacitet ako uzimate vizuelnu kontrolu ili AI, poseban VLAN za upravljački nivo, pravila na firewall-u između njega i aplikacije, DNS zapisi, sertifikati i backup odredište sa nekim ko odgovara za testove vraćanja podataka. Dodajte imenovane administratorske naloge i dogovoren prozor za održavanje. Ono što ovde nedostaje odlaže puštanje u rad daleko češće nego sam softver.
Šta tačno pokriva ciljna dostupnost od 99,9%?
Platformu koju mi održavamo, i to samo za hostovane implementacije; kod on-premise dostupnost je vaša. Vaša veza ka lokaciji, vaš firewall, lokalni kolektor i same mašine su van toga, a u praksi upravo oni izazivaju najveći deo onoga što se u pogonu doživi kao ispad. Pitajte kako se dostupnost meri, šta se računa kao planirano održavanje, na kom periodu se cifra računa i šta sledi kada se ne ispuni, pa neka te definicije uđu u ugovor.
Da li su podaci o operaterima lični podaci po GDPR-u?
Jesu. Sistemi u pogonu beleže ko se prijavio na kom radnom mestu i koliko je operacija trajala, pa se platforma može koristiti zakonito, ali vaša implementacija sama po sebi nije usklađena. Potreban vam je ugovor o obradi podataka, rok čuvanja i odluka o tome ko sme da vidi učinak pojedinca, za razliku od zbirnog. Pitajte da li se izveštavanje na nivou pojedinca može ograničiti po ulozi ili isključiti, i rano uključite pravnu i kadrovsku službu, jer se predstavnici zaposlenih često konsultuju pre puštanja u rad.
Više članaka
Srodni proizvodi
Spremni da vidite potencijal svoje fabrike?
Dobijte besplatan demo i PoC plan po meri.