
Piattaforma Cloud SaaS & Deployment
Sicurezza enterprise, il deployment che preferite
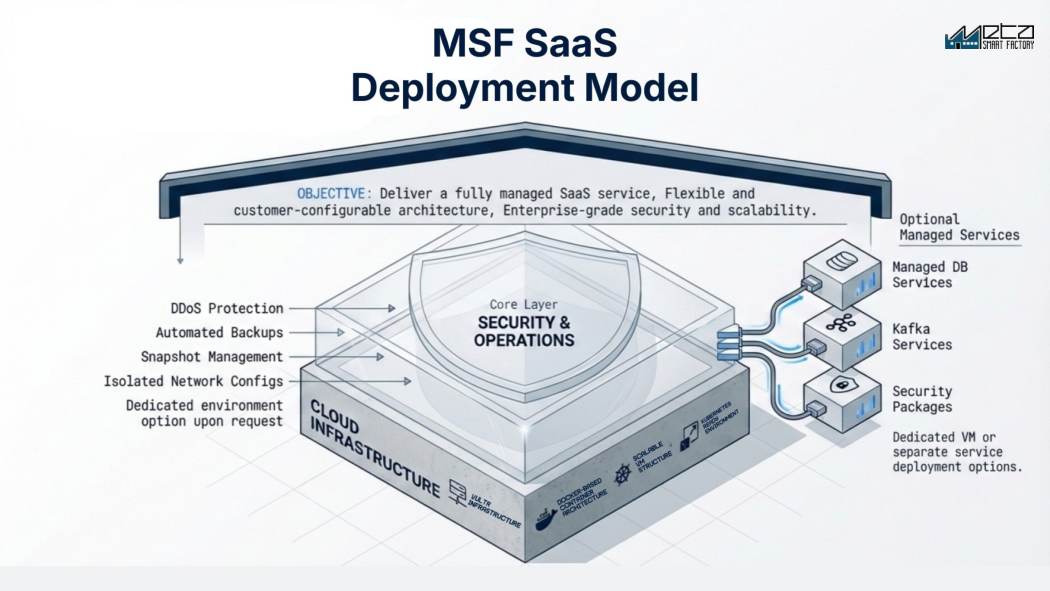
MSF funziona come richiede la vostra policy IT: SaaS completamente gestito nel cloud, ambiente dedicato single-tenant oppure on-premise. Architettura Docker e Kubernetes con sicurezza enterprise di serie: protezione DDoS, backup automatici, snapshot e reti isolate.
Richiedi una demoAvvia un PoCQuali modalità di implementazione offre la piattaforma Meta Smart Factory?
La piattaforma Meta Smart Factory si implementa in tre modi: SaaS condiviso per PMI e avviamenti rapidi, ambiente dedicato single-tenant con VM e database propri per politiche di sicurezza IT rigorose, oppure on-premise nel data center dell’azienda. Tutte e tre usano la stessa piattaforma Docker e Kubernetes, con protezione DDoS, backup automatici e reti isolate; le versioni ospitate girano su infrastruttura cloud europea.
Funzionalità chiave
Assessment e sfide
In sintesi
Specifiche tecniche
- Modelli di deployment
- SaaS condiviso multi-tenant, single-tenant dedicato con VM e database separati, oppure on-premise nel vostro data center. La stessa piattaforma in tutti e tre i casi.
- Architettura
- Basata su container Docker, struttura VM pronta per Kubernetes, scalabile orizzontalmente. Database gestito, streaming Kafka e pacchetti di sicurezza opzionali come deployment separati.
- Hosting e residenza dei dati
- Infrastruttura cloud europea, con opzioni di ambiente dedicato e di regione su richiesta. I dati di produzione restano nel vostro tenant e non addestrano mai i modelli di altre aziende.
- Collegamento con lo stabilimento
- Un collector installato nella rete di stabilimento legge i controllori e apre la connessione lui stesso; il trasporto è TLS o VPN site-to-site, senza alcuna porta in ascolto verso l’interno.
- Sicurezza
- Protezione DDoS, backup automatici, gestione degli snapshot e configurazioni di rete isolate su ogni deployment, condiviso, dedicato oppure on-premise.
- Aggiornamenti
- Rilasci in rolling senza mettere la piattaforma offline, ma una schermata può ricaricarsi o chiedere un nuovo login e quanto inserito e non salvato si perde; le migrazioni di schema possono richiedere una finestra.
- Prerequisiti on-premise
- Dimensionati durante il PoC: server per i moduli acquistati, capacità GPU per vision o AI, una VLAN per il livello di controllo, regole di firewall, DNS, certificati, backup con test di ripristino.
- Disponibilità e monitoraggio
- Obiettivo di uptime del 99,9% per la piattaforma in hosting che gestiamo noi, con monitoraggio 24/7; la vostra linea dati, il firewall, il collector e le macchine restano fuori. La disponibilità on-premise è vostra.
Dalla piattaforma: schermate reali
Domande frequenti
Quale deployment dovrei scegliere?
PMI e roll-out rapidi: SaaS condiviso. Grandi aziende con policy di sicurezza rigorose o integrazione profonda PLC/VPN: single-tenant dedicato o on-premise. Vi consigliamo la soluzione migliore durante il PoC.
Dove sono ospitati i dati?
Su infrastruttura cloud europea, con opzioni di ambiente dedicato e di regione su richiesta.
Posso passare da un modello all’altro in seguito?
Sì. Iniziate con il modello condiviso per la velocità e migrate al dedicato o on-premise mano a mano che crescete. La piattaforma è identica.
Se cade la linea internet, cosa succede in reparto?
In un deployment cloud il collector installato in stabilimento continua a leggere le macchine e bufferizza in locale conteggi e record di fermo, poi li reinvia quando il collegamento torna; per quanto tempo regge dipende dal deployment e si dimensiona durante il PoC. Tutto quello che arriva dalla piattaforma si ferma subito: dashboard, rilascio di nuovi ordini, schermate di reporting. Tutto quello che l’operatore deve digitare passa alla carta finché la linea non torna, quindi concordate prima del go-live una procedura di ripiego per le causali di fermo e gli scarti. Durante il PoC staccate il cavo e verificate.
L’opzione cloud significa esporre i nostri PLC su internet?
No. Un collector interno alla rete di stabilimento legge i controllori e apre la connessione in uscita su TLS o su VPN site-to-site, quindi non si apre nessuna porta del firewall verso l’impianto. Mettete però in chiaro cosa quel collector può fare: è un ponte fidato, e tutto ciò che la piattaforma può chiedergli di riscrivere è un percorso in ingresso con un altro nome. La segmentazione del livello di controllo resta una vostra scelta di rete, quindi fate verificare al vostro team destinazioni, porte e permessi di scrittura prima del PoC.
Con l’on-premise cosa deve gestire il nostro reparto IT?
Sono vostri i server, i sistemi operativi, la piattaforma container, il database, i backup e i test di ripristino, i certificati e il loro rinnovo, il monitoraggio e le finestre di aggiornamento. Vuol dire una persona con nome e cognome, con esperienza Linux e container. Spalmare la responsabilità su un team già pieno di lavoro non basta. È più di quanto quasi tutti mettano a budget, e se in azienda non c’è nessuno con questo profilo, l’on-premise per voi è la scelta sbagliata.
Gli aggiornamenti senza fermi interrompono comunque chi sta lavorando?
Significano che la piattaforma non viene messa offline per una release, non che non si interrompa mai nulla. Durante un rilascio in rolling una schermata può ricaricarsi e, a seconda di come è autenticato il terminale, può chiedere un nuovo login, e quanto è stato inserito in un form aperto senza salvare si perde. Una migrazione di schema, o una versione che cambia il modo in cui un dato viene riportato, può comunque richiedere una finestra pianificata. Concordate chi viene avvisato prima di una release e come si fa il rollback.
Cosa dobbiamo predisporre prima di un’installazione on-premise?
Prima si decidono hardware e rete: server dimensionati sui moduli che acquistate, capacità GPU se prendete vision o AI, una VLAN per il livello di controllo, le regole di firewall tra questa e l’applicativo, i record DNS, i certificati e una destinazione di backup con un responsabile dei test di ripristino. Aggiungete utenze amministrative nominative e una finestra di manutenzione concordata. Sono i pezzi mancanti qui, molto più del software, a far slittare un go-live.
Cosa copre l’obiettivo di uptime del 99,9%?
La piattaforma che gestiamo noi, e solo i deployment in hosting; la disponibilità on-premise è vostra. La vostra linea dati, il vostro firewall, il collector in stabilimento e le macchine stesse restano fuori, e nella pratica è da lì che arriva quasi tutto ciò che in reparto viene vissuto come un fermo. Chiedete come viene misurata la disponibilità, cosa conta come manutenzione pianificata, su quale finestra temporale si calcola il valore e qual è la penale se non viene rispettato, e fate mettere queste definizioni a contratto.
I dati dei nostri operatori sono dati personali ai sensi del GDPR?
Sì. I sistemi di reparto registrano chi ha fatto login su quale postazione e quanto è durata un’operazione, quindi la piattaforma si può usare in modo lecito, ma il vostro deployment non è conforme da solo. Servono un accordo sul trattamento, un periodo di conservazione e una decisione su chi può vedere le performance individuali anziché aggregate. Chiedete se il reporting a livello di singolo operatore si può limitare per ruolo o disattivare, e coinvolgete presto ufficio legale e HR, perché di norma le rappresentanze sindacali vanno consultate prima del go-live.
Altri articoli
Prodotti correlati
Pronto a vedere il potenziale della tua fabbrica?
Ottieni una demo gratuita e un piano PoC su misura.