
Oblačna platforma SaaS in namestitev
Varnost podjetniškega razreda, način namestitve po vaši izbiri
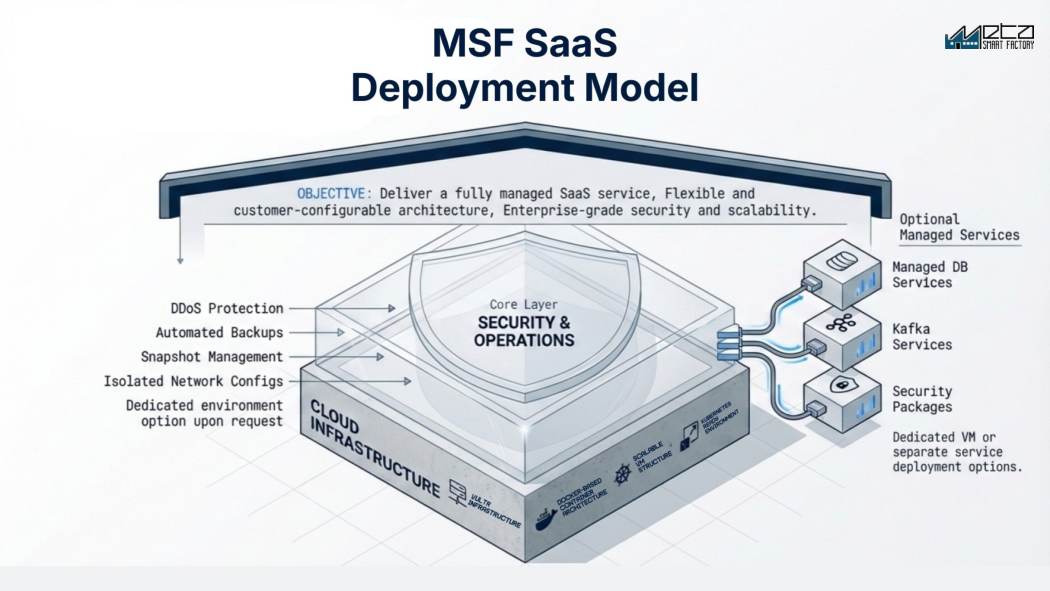
MSF deluje tako, kot to zahteva vaša IT politika: popolnoma upravljan SaaS v oblaku, namensko okolje z enim najemnikom ali lokalna namestitev. Arhitektura na osnovi Docker in Kubernetes s podjetniško varnostjo kot standardom: zaščita pred DDoS, samodejne varnostne kopije, posnetki stanja in izolirana omrežja.
Zahtevaj demoZačni PoCKatere možnosti namestitve ponuja platforma Meta Smart Factory?
Platforma Meta Smart Factory se namesti na tri načine: kot skupni SaaS z več najemniki za mala in srednja podjetja ter hitre uvedbe, kot namensko okolje z lastnim VM in bazo podatkov za stroge varnostne politike IT ali lokalno v podatkovnem centru proizvajalca. Vse tri temeljijo na isti platformi z Dockerjem in Kubernetesom, zaščito pred DDoS, samodejnimi varnostnimi kopijami in izoliranimi omrežji; gostovane namestitve tečejo v evropskem oblaku.
Ključne funkcije
Ocene in izzivi
Na prvi pogled
Tehnični podatki
- Načini namestitve
- Skupni SaaS z več najemniki, namenska namestitev z enim najemnikom z ločenim navideznim strežnikom in podatkovno bazo ali lokalna namestitev v vašem podatkovnem centru. V vseh treh primerih ista platforma.
- Arhitektura
- Na osnovi kontejnerjev Docker, zgradba navideznih strežnikov, pripravljena za Kubernetes, vodoravno razširljiva. Dodatno upravljana podatkovna baza, pretočne storitve Kafka in varnostni paketi kot ločene namestitve.
- Gostovanje in lokacija podatkov
- Evropska oblačna infrastruktura, na zahtevo namensko okolje in izbira regije. Proizvodni podatki ostanejo v vašem najemu in nikoli ne služijo za učenje modelov drugih podjetij.
- Povezava z lokacijo
- Collector, nameščen v tovarniškem omrežju, bere krmilnike in povezavo vzpostavi sam; prenos teče prek TLS ali site-to-site VPN, brez vhodnih vrat, ki bi poslušala.
- Varnost
- Zaščita pred DDoS, samodejne varnostne kopije, upravljanje posnetkov stanja in izolirane omrežne konfiguracije pri vsaki namestitvi, skupni, namenski ali lokalni.
- Posodobitve
- Postopne izdaje brez ustavljanja platforme, vendar se zaslon lahko znova naloži ali zahteva ponovno prijavo, neshranjeni vnosi pa se lahko izgubijo; migracija sheme lahko zahteva okno.
- Predpogoji za lokalno namestitev
- Dimenzionirani med PoC: strežniki za module, ki jih kupujete, zmogljivost GPU za vizijo ali UI, VLAN za krmilno raven, pravila požarnega zidu, DNS, certifikati, varnostne kopije s testi obnovitve.
- Razpoložljivost in nadzor
- Ciljna razpoložljivost 99,9 % za gostovano platformo, ki jo upravljamo mi, z nadzorom 24/7; vaša povezava, požarni zid, collector in stroji so zunaj tega. Pri lokalni namestitvi je razpoložljivost vaša.
Iz platforme: resnični zasloni
Pogosta vprašanja
Katero namestitev naj izberem?
Mala in srednja podjetja ter hitre uvedbe: skupni SaaS. Podjetja s strogimi varnostnimi politikami ali poglobljeno integracijo PLC/VPN: namenski en najemnik ali lokalna namestitev. Svetujemo med PoC.
Kje so podatki gostovani?
Na evropski oblačni infrastrukturi, na zahtevo pa so na voljo tudi namenska okolja in izbira regije.
Ali lahko pozneje preidem med modeli?
Da. Začnite s skupnim modelom zaradi hitrosti in ob rasti preidite na namenski model ali lokalno namestitev. Platforma je identična.
Kaj se zgodi v proizvodnji, če pade internetna povezava?
Pri oblačni namestitvi collector v tovarni še naprej bere stroje ter lokalno shranjuje števce in zapise o zastojih, ko se povezava vrne, pa jih pošlje naprej; koliko časa jih zadrži, je odvisno od namestitve in se določi med PoC. Vse, kar teče s platforme, se ustavi takoj: nadzorne plošče, sproščanje novih nalogov, zasloni za poročila. Vse, kar mora operater vnesti ročno, gre medtem na papir, zato se pred zagonom dogovorite za rezervni postopek za razloge zastojev in izmet. Med PoC preprosto izklopite kabel.
Ali oblačna različica pomeni, da bodo naši PLC-ji izpostavljeni internetu?
Ne. Collector znotraj tovarniškega omrežja bere krmilnike in povezavo vzpostavi navzven prek TLS ali site-to-site VPN, zato na požarnem zidu ni treba odpirati nobenih vrat proti tovarni. Bodite pa natančni glede tega, kaj ta collector sme početi: je zaupanja vreden most in vse, kar mu platforma lahko naroči, da zapiše nazaj, je v resnici vhodna pot pod drugim imenom. Segmentacija krmilne ravni je vaša lastna zasnova omrežja, zato naj vaša ekipa pred PoC pregleda ciljne naslove, vrata in pravice za pisanje.
Kaj mora naš IT upravljati, če gremo v lokalno namestitev (on-premise)?
Vaši so strežniki, operacijski sistemi, kontejnerska platforma, podatkovna baza, varnostne kopije in testi obnovitve, certifikati in njihovo podaljševanje, nadzor in okna za posodobitve. To pomeni poimensko določenega človeka z izkušnjami z Linuxom in kontejnerji, ne odgovornosti, razpršene po zaposleni ekipi. Tega je več, kot večina kupcev načrtuje v proračunu, in če v podjetju ni nikogar s takim profilom, lokalna namestitev za vas ni prava izbira.
Ali posodobitve brez izpada res ne zmotijo uporabnikov?
Pomenijo, da platforme za izdajo nove različice ne ustavimo. Ne pomenijo, da nikoli ni nobene motnje. Med postopno posodobitvijo se zaslon lahko znova naloži in glede na način prijave terminala lahko zahteva ponovno prijavo, neshranjeni vnosi v odprtem obrazcu pa se lahko izgubijo. Migracija sheme ali različica, ki spremeni način poročanja, še vedno lahko zahteva načrtovano okno. Dogovorite se, kdo je obveščen pred izdajo in kako izvedete rollback.
Kaj moramo pripraviti pred lokalno namestitvijo?
Najprej odločitve o strojni opremi in omrežju: strežniki, dimenzionirani za module, ki jih kupujete, zmogljivost GPU, če uvajate vizijo ali UI, ločen VLAN za krmilno raven, pravila požarnega zidu med njo in aplikacijo, vnosi v DNS, certifikati in cilj za varnostne kopije z nekom, ki odgovarja za teste obnovitve. Dodajte poimenske skrbniške račune in dogovorjeno vzdrževalno okno. Manjkajoči deli tukaj zamaknejo zagon veliko pogosteje kot programska oprema.
Kaj pravzaprav pokriva cilj razpoložljivosti 99,9 %?
Platformo, ki jo upravljamo mi, in samo gostovane namestitve; pri lokalni namestitvi je razpoložljivost vaša. Vaša internetna povezava, vaš požarni zid, collector v tovarni in stroji sami so zunaj tega, v praksi pa prav ti povzročijo največ tega, kar v tovarni občutijo kot izpad. Vprašajte, kako se razpoložljivost meri, kaj se šteje za načrtovano vzdrževanje, v kakšnem obdobju se številka računa in kaj sledi, če ni dosežena, ter dajte te definicije v pogodbo.
Ali so podatki o naših operaterjih osebni podatki po GDPR?
Da. Sistemi v proizvodnji beležijo, kdo se je prijavil na katerem delovnem mestu in koliko časa je trajala operacija, zato je platformo mogoče upravljati zakonito, vaša namestitev pa sama po sebi še ni skladna. Potrebujete pogodbo o obdelavi podatkov, rok hrambe in odločitev, kdo sme videti podatke o posamezniku in ne le združene podatke. Vprašajte, ali je poročanje na ravni posameznika mogoče omejiti po vlogah ali izklopiti, in zgodaj vključite pravno službo ali kadrovsko, saj se pred zagonom pogosto posvetuje tudi s predstavniki zaposlenih.
Več člankov
Sorodni izdelki
Pripravljeni videti potencial svoje tovarne?
Pridobite brezplačno predstavitev in PoC načrt po meri.