
SaaS felhőplatform és üzembe helyezés
Vállalati szintű biztonság, az Ön választása szerinti üzembe helyezéssel
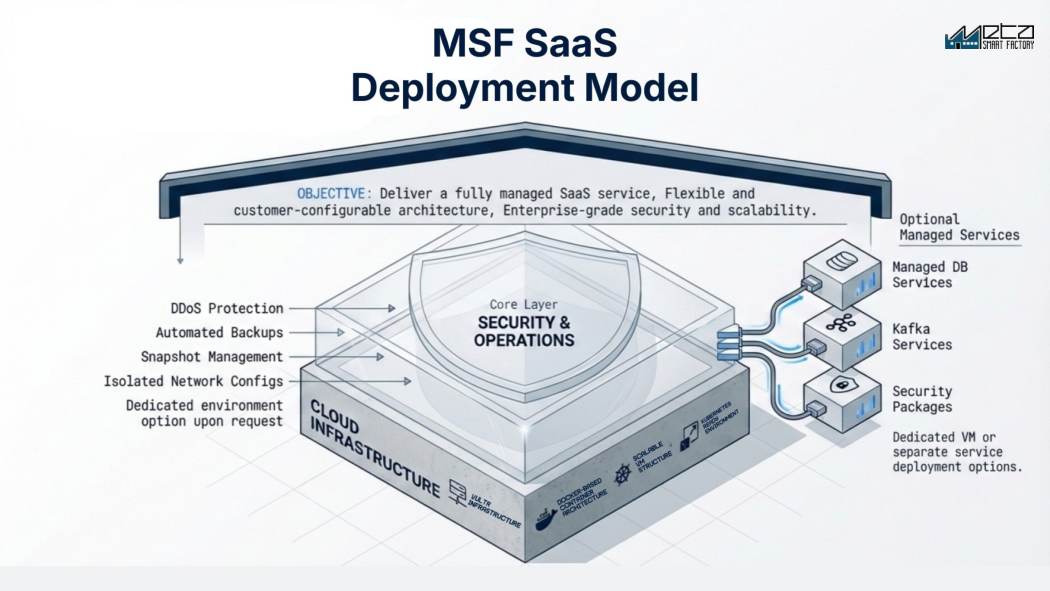
Az MSF úgy működik, ahogyan azt az Ön informatikai irányelvei megkövetelik: teljesen felügyelt SaaS a felhőben, dedikált egybérlős környezet vagy helyszíni telepítés. Docker- és Kubernetes-alapú architektúra, vállalati szintű biztonsággal (DDoS-védelem, automatikus mentések, pillanatképek és izolált hálózatok), alapkiépítésben.
Demó kérésePoC indításaMilyen üzembe helyezési lehetőségeket kínál a Meta Smart Factory platform?
A Meta Smart Factory platform háromféleképpen helyezhető üzembe: megosztott, többbérlős SaaS-ként kis- és középvállalatoknak és gyors bevezetéshez, saját VM-mel és adatbázissal rendelkező dedikált, egybérlős környezetben szigorú informatikai biztonsági irányelvekhez, vagy helyszíni telepítésben a gyártó saját adatközpontjában. Mindhárom ugyanazt a Docker- és Kubernetes-alapú platformot futtatja DDoS-védelemmel, automatikus mentésekkel és izolált hálózatokkal; az üzemeltetett változatok európai felhőinfrastruktúrán futnak.
Legfontosabb jellemzők
Felmérések és kihívások
Egy pillantásra
Műszaki adatok
- Üzembe helyezési modellek
- Megosztott, több bérlőt kiszolgáló SaaS, dedikált egybérlős környezet külön virtuális géppel és adatbázissal, vagy helyszíni telepítés a saját adatközpontjukban. Mindháromban ugyanaz a platform.
- Architektúra
- Docker-konténer alapú, Kubernetes-kompatibilis virtuálisgép-struktúra, horizontálisan skálázható. Opcionálisan felügyelt adatbázis, Kafka streaming és biztonsági csomagok külön telepítésként.
- Üzemeltetés és adattárolás helye
- Európai felhőinfrastruktúra, kérésre dedikált környezeti és régióválasztási lehetőséggel. A termelési adatok a bérlői környezetükben maradnak, és soha nem tanítanak más vállalatok modelljeit.
- Telephelyi kapcsolat
- Az üzemi hálózaton belül telepített adatgyűjtő olvassa a vezérlőket, és maga építi a kapcsolatot; az átvitel TLS-en vagy site-to-site VPN-en megy, befelé figyelő port nélkül.
- Biztonság
- DDoS-védelem, automatikus mentések, pillanatkép-kezelés és izolált hálózati konfigurációk minden telepítésnél, legyen az megosztott, dedikált vagy helyszíni.
- Frissítések
- Gördülő kiadások a platform leállítása nélkül, de egy képernyő újratölthet vagy újbóli belépést kérhet, és az el nem mentett bejegyzés elveszhet; a sémamigráció igényelhet külön ablakot.
- Helyszíni telepítés előfeltételei
- A PoC alatt méretezve: a megvásárolt modulokra méretezett szerverek, GPU-kapacitás a képfeldolgozáshoz vagy MI-hez, külön VLAN a vezérlési szintnek, tűzfalszabályok, DNS, tanúsítványok, mentés visszaállítási teszttel.
- Rendelkezésre állás és felügyelet
- 99,9%-os rendelkezésre állási cél az általunk üzemeltetett platformra, 24/7 felügyelettel; a telephelyi vonal, a tűzfal, az adatgyűjtő és a gépek kívül esnek rajta. Helyszíni telepítésnél a rendelkezésre állás az Önöké.
A platformról: valós képernyők
Gyakran ismételt kérdések
Melyik üzembe helyezést válasszam?
Kis- és középvállalatoknak, gyors bevezetéshez: megosztott SaaS. Szigorú biztonsági irányelvekkel vagy mély PLC-/VPN-integrációval rendelkező nagyvállalatoknak: dedikált egybérlős vagy helyszíni megoldás. A PoC során tanácsot adunk.
Hol tárolják az adatokat?
Európai felhőinfrastruktúrán, kérésre dedikált környezeti és régióválasztási lehetőségekkel.
Válthatok később a modellek között?
Igen. Kezdje megosztott üzemmódban a gyorsaság érdekében, majd váltson dedikáltra vagy helyszínire, ahogy növekszik. A platform azonos marad.
Mi történik a gyártósoron, ha elmegy az internet?
Felhős üzemmódban az üzemben lévő adatgyűjtő (collector) tovább olvassa a gépeket, és helyben puffereli a darabszámokat meg a leállásrekordokat, majd a kapcsolat helyreálltakor visszajátssza őket; hogy meddig bír el, az a telepítéstől függ, és a PoC alatt kell méretezni. Ami a platformról jön, az azonnal áll: irányítópultok, új gyártási megrendelés kiadása, riportképernyők. Amit az operátornak be kell írnia, az addig papírra megy, ezért a leállási okokra és a selejtre még élesítés előtt beszéljenek meg egy tartalék folyamatot. A PoC alatt húzzák ki a kábelt.
A felhős verzió azt jelenti, hogy a PLC-k kikerülnek az internetre?
Nem. Az üzemi hálózaton belüli adatgyűjtő olvassa a vezérlőket, és kifelé, TLS-en vagy site-to-site VPN-en építi a kapcsolatot, tehát a tűzfalon nem kell befelé portot nyitni. Azzal viszont legyenek tisztában, hogy ez a collector mit csinálhat: megbízható híd, és amit a platform íratni tud vele, az más néven ugyanúgy befelé mutató út. A vezérlési szint szegmentálása az Önök hálózati tervezése marad, ezért a célcímeket, portokat és írási jogokat a PoC előtt nézze át a saját csapatuk.
Mit kell üzemeltetnie az IT-nknak on-premise telepítés esetén?
Önöké a szerver, az operációs rendszer, a konténerplatform, az adatbázis, a mentés és annak visszaállítási tesztje, a tanúsítványok és megújításuk, a monitorozás és a frissítési ablakok. Ehhez nevesített ember kell Linux- és konténertapasztalattal, nem egy amúgy is leterhelt csapat között szétosztott felelősség. Ez több, mint amennyivel a legtöbb vevő előre számol, és ha a házon belül senkire nem illik ez a leírás, akkor a helyszíni telepítés rossz választás.
A leállás nélküli frissítés tényleg nem zavarja meg a felhasználókat?
Azt jelenti, hogy a platformot nem állítják le a kiadáshoz, nem azt, hogy soha semmi nem szakad félbe. Egy gördülő frissítés alatt egy képernyő újratölthet, és attól függően, hogyan van bejelentkezve a terminál, kérhet újbóli belépést, a nyitott űrlapon lévő, el nem mentett bejegyzés pedig elveszhet. Egy sémamigráció, vagy egy olyan verzió, amely megváltoztatja valaminek a kimutatási módját, továbbra is igényelhet tervezett ablakot. Beszéljék meg, kit értesítenek kiadás előtt, és hogyan lehet visszaállni.
Mi kell egy on-premise telepítés megkezdéséhez?
Először a hardver és a hálózat: a megvásárolt modulokra méretezett szerverek, GPU-kapacitás, ha képfeldolgozás vagy MI is jön, külön VLAN a vezérlési szintnek, tűzfalszabályok közte és az alkalmazás között, DNS-bejegyzések, tanúsítványok, és egy mentési célterület olyan felelőssel, aki a visszaállítási tesztet is elvégzi. Ehhez jönnek a nevesített adminisztrátori fiókok és egy elfogadott karbantartási ablak. A go-live csúszását sokkal gyakrabban okozzák az itt hiányzó darabok, mint maga a szoftver.
Mit takar a 99,9%-os rendelkezésre állási cél?
Az általunk üzemeltetett platformot, és csak a felhős telepítéseket; helyszíni telepítésnél a rendelkezésre állás az Önöké. A telephelyi vonal, a saját tűzfal, az üzemi adatgyűjtő és maguk a gépek kívül esnek rajta, a gyakorlatban viszont jórészt ezek okozzák azt, amit az üzem kiesésként él meg. Kérdezzék meg, hogyan mérik a rendelkezésre állást, mi számít tervezett karbantartásnak, milyen időszakra számolják a számot, és mi a jogkövetkezmény, ha nem teljesül. Ezek a definíciók kerüljenek bele a szerződésbe.
Az operátorok adatai személyes adatnak számítanak a GDPR szerint?
Igen. Az üzemi rendszerek rögzítik, ki melyik munkaállomásra lépett be, és egy művelet mennyi ideig tartott, így a platform jogszerűen üzemeltethető, de az Önök telepítése önmagában nem lesz megfelelő. Kell hozzá adatfeldolgozói szerződés, megőrzési idő, és döntés arról, ki láthat egyéni, nem pedig összesített teljesítményt. Kérdezzék meg, hogy az egyéni szintű riportolás korlátozható-e jogosultság szerint vagy kikapcsolható-e, és vonják be időben a jogi vagy HR-oldalt, mert go-live előtt gyakran egyeztetni kell az üzemi tanáccsal.
További cikkek
Kapcsolódó termékek
Készen áll gyára potenciáljának megismerésére?
Kérjen ingyenes demót és testreszabott PoC tervet.