Cloudová platforma SaaS a nasadenie
Zabezpečenie podnikovej úrovne, nasadenie podľa vášho výberu
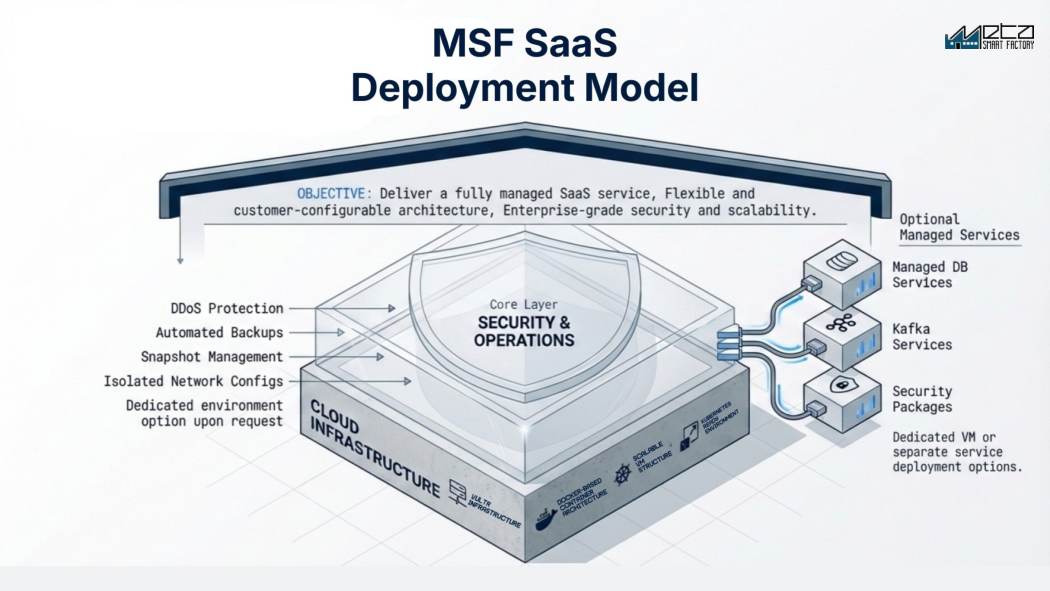
MSF beží tak, ako to vyžadujú pravidlá vášho IT: ako plne spravovaný SaaS v cloude, vo vyhradenom single-tenant prostredí alebo on-premise. Architektúra postavená na Dockeri a Kubernetes má štandardne podnikové zabezpečenie: ochranu pred DDoS, automatické zálohy, snapshoty a izolované siete.
Vyžiadať demoSpustiť PoCAké možnosti nasadenia ponúka platforma Meta Smart Factory?
Platformu Meta Smart Factory možno nasadiť tromi spôsobmi: ako zdieľaný multi-tenant SaaS pre malé a stredné podniky a rýchle zavedenie, ako vyhradené single-tenant prostredie s vlastným VM a databázou pre prísne bezpečnostné pravidlá IT, alebo on-premise vo vlastnom dátovom centre výrobcu. Všetky tri bežia na tej istej platforme postavenej na Dockeri a Kubernetes s ochranou pred DDoS, automatickými zálohami a izolovanými sieťami; hostované nasadenia bežia na európskej cloudovej infraštruktúre.
Kľúčové funkcie
V skratke
Technické parametre
- Modely nasadenia
- Zdieľaný multi-tenant SaaS, vyhradené single-tenant prostredie so samostatným VM a databázou, alebo on-premise vo vašom vlastnom dátovom centre. Vo všetkých troch prípadoch tá istá platforma.
- Architektúra
- Postavená na kontajneroch Docker, štruktúra VM pripravená na Kubernetes, horizontálne škálovateľná. Voliteľne spravovaná databáza, streamovanie Kafka a bezpečnostné balíky ako samostatné nasadenia.
- Hosting a umiestnenie dát
- Európska cloudová infraštruktúra, na požiadanie vyhradené prostredie a voľba regiónu. Výrobné dáta zostávajú vo vašom tenante a nikdy netrénujú modely iných firiem.
- Spojenie so závodom
- Collector nasadený vnútri siete závodu číta dáta z riadiacich systémov a spojenie nadväzuje sám; prenos ide cez TLS alebo site-to-site VPN, bez otvoreného portu pre prichádzajúce spojenia.
- Zabezpečenie
- Ochrana pred DDoS, automatické zálohy, správa snapshotov a izolovaná konfigurácia sietí pri každom nasadení: zdieľanom, vyhradenom aj on-premise.
- Aktualizácie
- Postupné vydania bez odstavenia platformy, obrazovka sa však môže znova načítať alebo vyžiadať nové prihlásenie a neuložené údaje sa môžu stratiť; migrácie schémy môžu potrebovať servisné okno.
- Predpoklady pre on-premise
- Dimenzujú sa počas PoC: servery na zakúpené moduly, výkon GPU pre počítačové videnie alebo AI, VLAN pre riadiacu vrstvu, pravidlá firewallu, DNS, certifikáty, zálohy s testami obnovy.
- Dostupnosť a monitoring
- Cieľová dostupnosť 99,9 % pre hostovanú platformu, ktorú prevádzkujeme my, s nepretržitým monitoringom 24/7; vaše pripojenie, firewall, collector a stroje sú mimo nej. Pri on-premise je dostupnosť na vás.
Z platformy: skutočné obrazovky
Časté otázky
Ktoré nasadenie si mám vybrať?
Malé a stredné podniky a rýchle zavedenie: zdieľaný SaaS. Veľké podniky s prísnymi bezpečnostnými pravidlami alebo hlbokou integráciou PLC/VPN: vyhradené single-tenant prostredie alebo on-premise. Poradíme vám počas PoC.
Kde sú dáta hostované?
Na európskej cloudovej infraštruktúre; vyhradené prostredie a voľba regiónu sú možné na požiadanie.
Môžem neskôr prejsť na iný model?
Áno. Začnite so zdieľaným prostredím kvôli rýchlosti a s rastom prejdite na vyhradené alebo on-premise. Platforma je rovnaká.
Čo sa stane vo výrobe, keď nám vypadne internet?
Pri cloudovom nasadení zberná jednotka (collector) v závode ďalej číta dáta zo strojov, počty kusov a záznamy o prestojoch ukladá lokálne do vyrovnávacej pamäte a po obnovení spojenia ich dodatočne odošle. Ako dlho to vydrží, závisí od nasadenia a dimenzuje sa počas PoC. Všetko, čo beží na strane platformy, sa zastaví okamžite: dashboardy, uvoľňovanie nových zákaziek, reportovacie obrazovky. Čo musí operátor zadať ručne, sa do obnovenia spojenia zapisuje na papier, preto sa pred spustením do prevádzky dohodnite na náhradnom postupe pre dôvody prestojov a nepodarky. Počas PoC kábel pokojne vytiahnite.
Znamená cloudové nasadenie, že naše PLC budú vystavené internetu?
Nie. Collector vnútri siete závodu číta dáta z riadiacich systémov a spojenie otvára smerom von cez TLS alebo site-to-site VPN, takže sa na firewalle neotvára žiadny port smerom do závodu. Ujasnite si však, čo tento collector smie robiť: je to dôveryhodný most a všetko, čo cez neho platforma môže zapísať späť, je v skutočnosti vstupná cesta, len pod iným názvom. Segmentácia riadiacej vrstvy je súčasťou vášho návrhu siete, preto nechajte svojich ľudí pred PoC preveriť cieľové adresy, porty a oprávnenia na zápis.
Čo musí naše IT spravovať, ak prevádzkujeme on-premise?
Zodpovedáte za servery, operačné systémy, kontajnerovú platformu, databázu, zálohy a testy ich obnovy, certifikáty a ich predlžovanie, monitoring a okná na aktualizácie. To znamená konkrétneho človeka so skúsenosťami s Linuxom a kontajnermi, ktorý má túto prácu na starosti, a nie zodpovednosť rozdelenú medzi vyťažených kolegov. Je to viac, než väčšina kupujúcich zahrnie do rozpočtu, a ak v budove nikto taký nie je, on-premise pre vás nie je správna voľba.
Prerušia aktualizácie bez odstávky prácu používateľov?
Znamenajú, že sa platforma kvôli novej verzii neodstaví. Niektoré prerušenia sa však stať môžu. Počas postupného nasadzovania sa obrazovka môže znova načítať a podľa toho, ako je terminál prihlásený, si môže vyžiadať nové prihlásenie; neuložené údaje v otvorenom formulári sa môžu stratiť. Migrácia databázovej schémy alebo verzia, ktorá mení spôsob vykazovania, môže aj tak potrebovať plánované okno. Dohodnite sa, koho pred vydaním verzie informujete a ako sa vrátite na predchádzajúcu verziu.
Čo musíme mať pripravené pred inštaláciou on-premise?
Najprv treba mať rozhodnutý hardvér a sieť: servery dimenzované na moduly, ktoré kupujete, výkon GPU, ak beriete počítačové videnie alebo AI, VLAN pre riadiacu vrstvu, pravidlá firewallu medzi ňou a aplikáciou, záznamy v DNS, certifikáty a cieľové úložisko záloh s niekým, kto zodpovedá za testy obnovy. K tomu menovité administrátorské účty a dohodnuté servisné okno. Práve chýbajúce kúsky z tohto zoznamu odďaľujú spustenie do prevádzky oveľa častejšie než samotný softvér.
Čo pokrýva cieľová dostupnosť 99,9 %?
Platformu, ktorú prevádzkujeme my, a len hostované nasadenia; pri on-premise je dostupnosť na vás. Vaše pripojenie, váš firewall, lokálny collector a samotné stroje sú mimo nej a v praxi spôsobujú väčšinu toho, čo závod vníma ako výpadok. Pýtajte sa, ako sa dostupnosť meria, čo sa počíta ako plánovaná údržba, za aké obdobie sa hodnota vyhodnocuje a aká je náhrada, keď sa nesplní, a tieto definície si dajte do zmluvy.
Sú dáta našich operátorov osobnými údajmi podľa GDPR?
Áno. Systémy vo výrobe zaznamenávajú, kto sa prihlásil na ktorom pracovisku a ako dlho trvala operácia, takže platformu možno prevádzkovať v súlade so zákonom, ale vaše nasadenie samo osebe v súlade nie je. Potrebujete zmluvu o spracúvaní osobných údajov, dobu uchovávania a rozhodnutie, kto smie vidieť výkon jednotlivcov namiesto súhrnných čísel. Pýtajte sa, či sa dá reporting na úrovni jednotlivca obmedziť podľa roly alebo vypnúť, a včas zapojte právnikov alebo personálne oddelenie, pretože so zástupcami zamestnancov sa to pred spustením často prerokúva.
Súvisiace produkty
Chcete vidieť, aký potenciál má vaša továreň?
Získajte bezplatné demo a plán Proof of Concept pripravený pre vašu výrobu.