
Platformă Cloud SaaS & Implementare
Securitate de nivel enterprise, implementarea la alegerea dumneavoastră
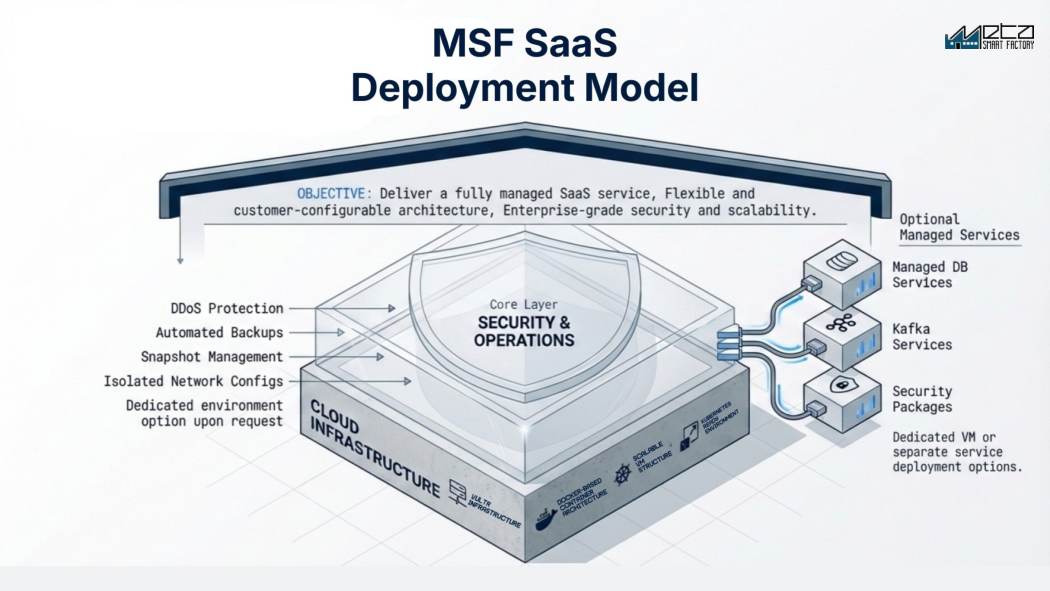
MSF funcționează așa cum cere politica dumneavoastră IT: SaaS complet gestionat în cloud, un mediu dedicat single-tenant sau on-premise. Arhitectură bazată pe Docker și Kubernetes, cu securitate de nivel enterprise ca standard: protecție DDoS, backup-uri automate, instantanee (snapshots) și rețele izolate.
Solicitați demoÎncepeți un PoCCe opțiuni de implementare oferă platforma Meta Smart Factory?
Platforma Meta Smart Factory se implementează în trei moduri: SaaS partajat pentru IMM-uri și implementări rapide, mediu dedicat cu VM și bază de date proprii pentru politici stricte de securitate IT, sau local, în centrul de date al producătorului. Toate trei rulează aceeași platformă bazată pe Docker și Kubernetes, cu protecție DDoS, copii de rezervă automate și rețele izolate; variantele găzduite rulează pe infrastructură cloud europeană.
Funcționalități cheie
Evaluări și provocări
Pe scurt
Specificații tehnice
- Modele de implementare
- SaaS partajat multi-tenant, dedicat single-tenant cu VM și bază de date separate, sau on-premise în propriul centru de date. Aceeași platformă în toate cele trei variante.
- Arhitectură
- Bazată pe containere Docker, structură VM pregătită pentru Kubernetes, scalabilă orizontal. Opțional, bază de date gestionată, streaming Kafka și pachete de securitate, ca implementări separate.
- Găzduire și localizarea datelor
- Infrastructură cloud europeană, cu opțiuni de mediu dedicat și de regiune la cerere. Datele de producție rămân în tenantul dumneavoastră și nu antrenează niciodată modelele altor companii.
- Legătura cu amplasamentul
- Un colector aflat în rețeaua fabricii citește controlerele și deschide el conexiunea; transportul este TLS sau un VPN site-to-site, fără niciun port de ascultare deschis spre interior.
- Securitate
- Protecție DDoS, backup-uri automate, gestionarea instantaneelor (snapshots) și configurații de rețea izolate la fiecare implementare, fie ea partajată, dedicată sau on-premise.
- Actualizări
- Versiuni livrate continuu, fără oprirea platformei, însă un ecran se poate reîncărca sau poate cere din nou autentificarea, iar ce este completat și nesalvat se poate pierde; o migrare de schemă poate cere o fereastră planificată.
- Pregătiri pentru on-premise
- Se dimensionează în timpul PoC-ului: servere pentru modulele cumpărate, capacitate GPU pentru viziune artificială sau IA, un VLAN pentru stratul de automatizare, reguli de firewall, DNS, certificate, backup-uri cu teste de restaurare.
- Disponibilitate și monitorizare
- Țintă de disponibilitate 99,9% pentru platforma găzduită pe care o operăm noi, cu monitorizare 24/7; legătura, firewall-ul, colectorul și mașinile dumneavoastră rămân în afara ei. Disponibilitatea on-premise vă aparține.
Din platformă: ecrane reale
Întrebări frecvente
Ce tip de implementare ar trebui să aleg?
IMM-uri și implementări rapide: SaaS partajat. Companii cu politici stricte de securitate sau integrare profundă PLC/VPN: single-tenant dedicat sau on-premise. Vă consiliem pe parcursul PoC-ului.
Unde sunt găzduite datele?
Pe infrastructură cloud europeană, cu opțiuni de mediu dedicat și regiune la cerere.
Pot migra între modele mai târziu?
Da. Începeți cu modelul partajat pentru viteză și migrați la dedicat sau on-premise pe măsură ce vă extindeți. Platforma este identică.
Ce se întâmplă în hală dacă ne pică internetul?
Într-o implementare în cloud, colectorul din fabrică citește mai departe mașinile și ține local contorizările și înregistrările de oprire, apoi le trimite când revine legătura; cât timp poate ține depinde de implementare și se dimensionează în timpul PoC-ului. Tot ce vine din platformă se oprește imediat: panourile de control, lansarea de ordine noi, ecranele de raportare. Tot ce trebuie să introducă operatorul trece pe hârtie până revine legătura, deci stabiliți înainte de go-live o procedură de rezervă pentru motivele de oprire și pentru rebuturi. Scoateți cablul din priză în timpul PoC-ului și vedeți ce se întâmplă.
Varianta cloud înseamnă că îmi expun PLC-urile pe internet?
Nu. Un colector aflat în rețeaua fabricii citește controlerele și deschide conexiunea spre exterior, prin TLS sau printr-un VPN site-to-site, deci nu se deschide niciun port din firewall către hală. Fiți însă foarte clari cu privire la ce are voie să facă acel colector: este o punte de încredere, iar tot ce poate platforma să îi ceară să scrie înapoi este, sub alt nume, o cale de intrare. Segmentarea stratului de automatizare rămâne treaba proiectului dumneavoastră de rețea, așa că puneți echipa de IT să verifice destinațiile, porturile și drepturile de scriere înainte de PoC.
Ce trebuie să administreze departamentul IT dacă instalăm on-premise?
Rămân în sarcina dumneavoastră serverele, sistemele de operare, platforma de containere, baza de date, backup-urile și testele de restaurare, certificatele și reînnoirea lor, monitorizarea și ferestrele de actualizare. Asta înseamnă un om desemnat, cu experiență de Linux și containere. Nu împărțiți sarcina într-o echipă deja aglomerată. Este mai mult decât bugetează majoritatea cumpărătorilor, iar dacă nimeni din firmă nu se potrivește acestei descrieri, on-premise este alegerea greșită pentru dumneavoastră.
Actualizările fără downtime chiar nu îi întrerup deloc pe utilizatori?
Înseamnă că platforma nu este oprită pentru o versiune nouă, nu că nu se întrerupe nimic niciodată. În timpul unei actualizări progresive, un ecran se poate reîncărca și, în funcție de modul în care este autentificat panoul, poate cere din nou autentificarea, iar ce este completat și nesalvat într-un formular deschis se poate pierde. O migrare de schemă a bazei de date, sau o versiune care schimbă modul în care se raportează ceva, tot poate avea nevoie de o fereastră planificată. Stabiliți cine este anunțat înainte de o actualizare și cum se face revenirea la versiunea anterioară.
Ce trebuie pregătit înainte de o instalare on-premise?
Întâi se decid hardware-ul și rețeaua: servere dimensionate pentru modulele pe care le cumpărați, capacitate GPU dacă luați și partea de viziune artificială sau IA, un VLAN pentru stratul de automatizare, reguli de firewall între acesta și aplicație, înregistrări DNS, certificate și o destinație de backup cu cineva responsabil de testele de restaurare. Adăugați conturi de administrator nominale și o fereastră de mentenanță agreată. Lipsurile de aici întârzie un go-live mult mai des decât o face software-ul.
Ce acoperă de fapt ținta de disponibilitate de 99,9%?
Platforma pe care o operăm noi și doar implementările găzduite; disponibilitatea unei instalări on-premise vă aparține. Legătura de internet a fabricii, firewall-ul dumneavoastră, colectorul din hală și mașinile în sine rămân în afara acestei ținte și, în practică, ele produc cea mai mare parte din ceea ce în fabrică se simte ca o cădere. Întrebați cum se măsoară disponibilitatea, ce se consideră mentenanță planificată, pe ce interval se calculează cifra și ce despăgubire există atunci când nu este atinsă, și treceți aceste definiții în contract.
Datele operatorilor sunt date cu caracter personal conform GDPR?
Da. Sistemele din hală înregistrează cine s-a autentificat la care post de lucru și cât a durat o operație, deci platforma poate fi operată legal, dar implementarea dumneavoastră nu devine conformă de la sine. Aveți nevoie de un acord de prelucrare a datelor, de o perioadă de păstrare și de o decizie privind cine are voie să vadă performanța individuală, pe lângă cea agregată. Întrebați dacă raportarea la nivel de persoană poate fi restricționată pe roluri sau oprită complet și implicați devreme partea juridică și de resurse umane, pentru că reprezentanții salariaților sunt de regulă consultați înainte de go-live.
Mai multe articole
Produse conexe
Gata să vedeți potențialul fabricii dvs.?
Obțineți un demo gratuit și un plan PoC personalizat.