
Plateforme Cloud SaaS & Déploiement
Sécurité de niveau entreprise, le déploiement de votre choix
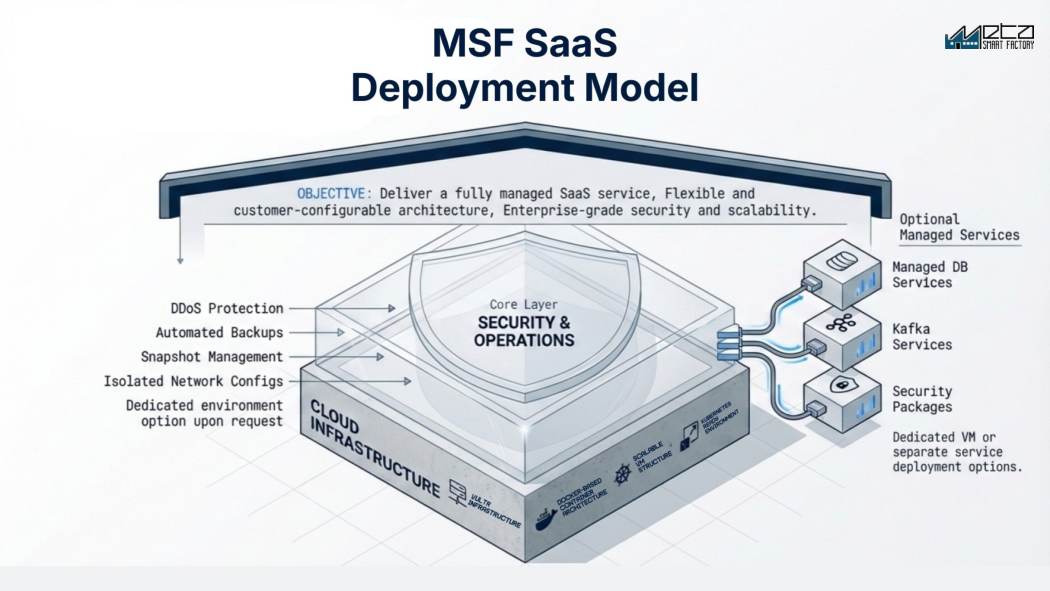
MSF fonctionne comme l’exige votre politique IT : SaaS entièrement géré dans le cloud, environnement dédié single-tenant ou on-premise. Architecture Docker et Kubernetes avec sécurité entreprise en standard : protection DDoS, sauvegardes automatiques, snapshots et réseaux isolés.
Demander une démoLancer un PoCQuels modes de déploiement propose la plateforme Meta Smart Factory ?
La plateforme Meta Smart Factory se déploie de trois façons : SaaS mutualisé pour PME et déploiements rapides, environnement dédié avec VM et base de données propres pour les politiques de sécurité strictes, ou sur site dans le centre de données de l’industriel. Les trois reposent sur la même plateforme Docker et Kubernetes, avec protection DDoS, sauvegardes automatiques et réseaux isolés ; l’hébergement se fait dans un cloud européen.
Fonctionnalités clés
Évaluations et défis
En un coup d’œil
Caractéristiques techniques
- Modèles de déploiement
- SaaS partagé multi-tenant, mono-tenant dédié avec VM et base de données séparées, ou on-premise dans votre propre centre de données. La même plateforme dans les trois cas.
- Architecture
- Fondée sur des conteneurs Docker, structure de VM prête pour Kubernetes, extensible horizontalement. En option, base de données managée, streaming Kafka et packages de sécurité en déploiements séparés.
- Hébergement et localisation des données
- Infrastructure cloud européenne, avec options d’environnement dédié et de région sur demande. Vos données de production restent dans votre environnement et n’entraînent jamais les modèles d’autres entreprises.
- Liaison avec le site
- Un collecteur déployé dans le réseau de l’usine lit les automates et ouvre lui-même la connexion ; le transport est en TLS ou par VPN site à site, sans aucun port d’écoute entrant.
- Sécurité
- Protection DDoS, sauvegardes automatisées, gestion des snapshots et configurations réseau isolées sur chaque déploiement, partagé, dédié ou on-premise.
- Mises à jour
- Livraisons progressives sans arrêter la plateforme, mais un écran peut se recharger ou redemander une connexion, et les saisies non validées peuvent être perdues ; une migration de schéma peut exiger une fenêtre.
- Prérequis on-premise
- Dimensionnés pendant le PoC : serveurs pour les modules achetés, capacité GPU pour la vision ou l’IA, un VLAN pour le niveau contrôle-commande, règles de pare-feu, DNS, certificats, sauvegardes avec tests de restauration.
- Disponibilité et supervision
- Objectif de disponibilité de 99,9 % pour la plateforme hébergée que nous exploitons, avec supervision 24/7 ; votre liaison, votre pare-feu, le collecteur et les machines en sont exclus. En on-premise, la disponibilité est la vôtre.
Depuis la plateforme : écrans réels
Questions fréquentes
Quel mode de déploiement choisir ?
PME et déploiements rapides : SaaS partagé. Entreprises avec politiques de sécurité strictes ou intégration automate/VPN poussée : mono-tenant dédié ou sur site. Nous vous conseillons dès la phase de PoC.
Où les données sont-elles hébergées ?
Sur une infrastructure cloud européenne, avec des options d’environnement dédié et de région sur demande.
Puis-je changer de modèle par la suite ?
Oui. Démarrez en partagé pour la rapidité, puis migrez vers un mode dédié ou sur site à mesure que vous grandissez. La plateforme reste identique.
Que se passe-t-il à l’atelier si on perd la connexion internet ?
En déploiement cloud, le collecteur installé sur site continue de lire les machines et met en mémoire tampon localement les comptages et les arrêts, puis les rejoue au retour de la liaison ; la durée de rétention dépend du déploiement et se dimensionne pendant le PoC. Tout ce qui est fourni par la plateforme s’arrête immédiatement : tableaux de bord, lancement de nouveaux ordres de fabrication, écrans de reporting. Tout ce qu’un opérateur doit saisir repasse au papier le temps du rétablissement : décidez donc avant le go-live d’un mode dégradé pour les motifs d’arrêt et les rebuts. Débranchez le câble pendant le PoC.
Le cloud, ça veut dire exposer nos automates sur internet ?
Non. Un collecteur placé dans le réseau de l’usine lit les automates et ouvre la connexion en sortant, en TLS ou via un VPN site à site : aucun port n’est ouvert en entrée vers l’usine. Soyez en revanche précis sur ce que ce collecteur a le droit de faire : c’est une passerelle de confiance, et tout ce que la plateforme peut lui demander d’écrire est un chemin entrant sous un autre nom. La segmentation du niveau contrôle-commande relève de votre propre architecture réseau : faites valider par vos équipes les destinations, les ports et les droits d’écriture avant le PoC.
Qu’est-ce que notre service informatique doit gérer si on part en on-premise ?
Vous prenez à votre charge les serveurs, les systèmes d’exploitation, la plateforme de conteneurs, la base de données, les sauvegardes et leurs tests de restauration, les certificats et leur renouvellement, la supervision et les fenêtres de mise à jour. Cela suppose une personne nommément désignée, avec de l’expérience Linux et conteneurs, qui en porte la responsabilité au lieu de la diluer dans une équipe déjà chargée. C’est plus lourd que ce que la plupart des acheteurs budgètent, et si personne dans la maison ne correspond à ce profil, l’on-premise n’est pas le bon choix pour vous.
Les mises à jour sans interruption coupent quand même les utilisateurs ?
Cela veut dire que la plateforme n’est pas arrêtée pour une livraison, pas que rien n’est jamais interrompu. Pendant une mise à jour progressive, un écran peut se recharger et, selon la façon dont le terminal est authentifié, redemander une connexion ; les saisies non validées dans un formulaire ouvert peuvent être perdues. Une migration de schéma, ou une version qui change la façon dont une donnée est restituée, peut malgré tout exiger une fenêtre planifiée. Convenez de qui est prévenu avant une livraison et de la procédure de retour arrière.
Qu’est-ce qu’il faut avoir prêt avant une installation on-premise ?
Le matériel et le réseau se décident en premier : des serveurs dimensionnés pour les modules que vous achetez, de la capacité GPU si vous prenez la vision ou l’IA, un VLAN pour le niveau contrôle-commande, les règles de pare-feu entre ce niveau et l’application, les entrées DNS, les certificats, et une cible de sauvegarde avec un responsable identifié pour les tests de restauration. Ajoutez des comptes d’administration nominatifs et une fenêtre de maintenance convenue. Ce sont les pièces manquantes à ce stade, bien plus que le logiciel, qui retardent les go-live.
Que couvre exactement l’objectif de disponibilité de 99,9 % ?
La plateforme que nous exploitons, et uniquement les déploiements hébergés : en on-premise, la disponibilité est la vôtre. Votre liaison internet, votre pare-feu, le collecteur sur site et les machines elles-mêmes en sont exclus, et ce sont eux, en pratique, qui causent l’essentiel de ce qu’une usine ressent comme une panne. Demandez comment la disponibilité est mesurée, ce qui compte comme maintenance planifiée, sur quelle période le chiffre est calculé et quelles sont les pénalités en cas de non-respect, et faites inscrire ces définitions au contrat.
Les données de nos opérateurs sont-elles des données personnelles au sens du RGPD ?
Oui. Un système d’atelier enregistre qui s’est connecté sur quel poste et combien de temps a duré une opération : la plateforme peut être exploitée de façon licite, mais votre déploiement n’est pas conforme pour autant. Il vous faut un contrat de sous-traitance, une durée de conservation et une décision sur qui peut consulter des performances individuelles plutôt qu’agrégées. Demandez si le reporting au niveau individuel peut être restreint par rôle ou désactivé, et associez tôt vos équipes juridiques et RH, car les représentants du personnel sont souvent consultés avant le go-live.
Autres articles
Produits associés
Prêt à voir le potentiel de votre usine ?
Obtenez une démo gratuite et un plan de PoC sur mesure.