
SaaS хмарна платформа та розгортання
Безпека корпоративного рівня, розгортання на ваш вибір
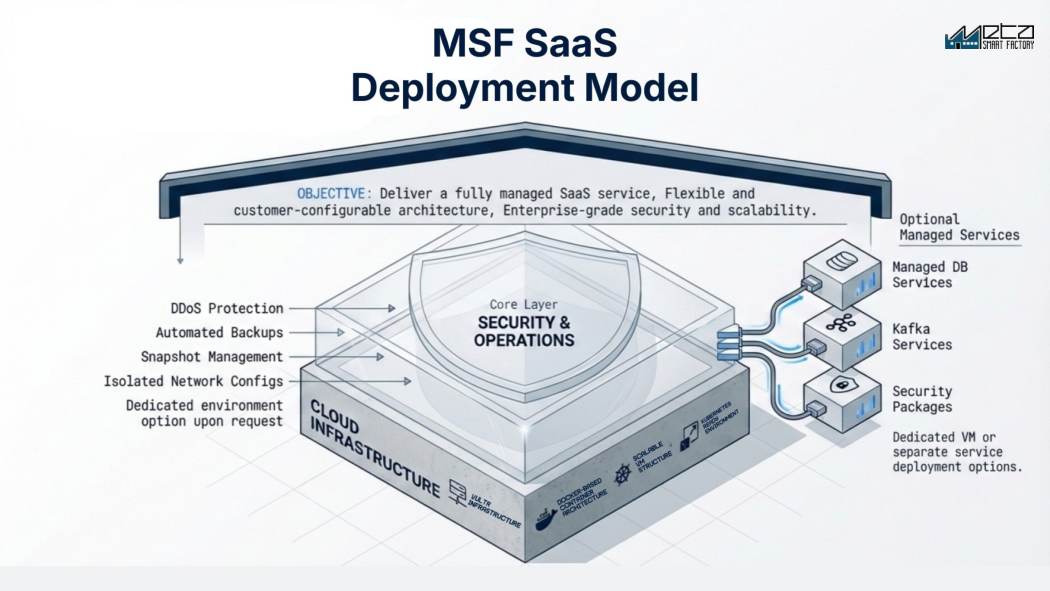
MSF працює так, як цього вимагає ваша політика ІТ-безпеки: повністю керований SaaS у хмарі, виділене однотенантне середовище або локальне розгортання (on-premise). Архітектура на основі Docker і Kubernetes з корпоративною безпекою (захист від DDoS, автоматичне резервне копіювання, знімки стану та ізольовані мережі) як стандарт.
Запросити демоРозпочати PoCЯкі варіанти розгортання пропонує платформа Meta Smart Factory?
Платформа Meta Smart Factory розгортається трьома способами: спільний багатоорендний SaaS для МСП і швидкого запуску, виділене одноорендне середовище з власною віртуальною машиною (VM) і базою даних для суворих політик ІТ-безпеки або локальне розгортання в дата-центрі виробника. Усі три працюють на єдиній платформі на базі Docker і Kubernetes із захистом від DDoS, автоматичним резервним копіюванням та ізольованими мережами; хмарні варіанти розміщуються в європейській інфраструктурі.
Ключові можливості
Оцінювання та випробування
Коротко про головне
Технічні характеристики
- Моделі розгортання
- Спільний multi-tenant SaaS, виділений single-tenant з окремою ВМ і базою даних або on-premise у вашому власному дата-центрі. Платформа в усіх трьох випадках та сама.
- Архітектура
- На основі контейнерів Docker, структура ВМ, готова до Kubernetes, горизонтальне масштабування. Опціональні керована база даних, потокові сервіси Kafka та пакети безпеки у вигляді окремих розгортань.
- Розміщення та резидентність даних
- Європейська хмарна інфраструктура, з можливістю вибору виділеного середовища та регіону за запитом. Виробничі дані залишаються у вашому тенанті й ніколи не навчають моделі інших компаній.
- Канал до майданчика
- Колектор, розгорнутий усередині заводської мережі, опитує контролери і сам ініціює з’єднання; з’єднання йде через TLS або site-to-site VPN, без жодного порту, що слухає вхідні підключення.
- Безпека
- Захист від DDoS, автоматичне резервне копіювання, управління знімками стану та ізольовані мережеві конфігурації в кожному розгортанні: спільному, виділеному чи on-premise.
- Оновлення
- Послідовні релізи без зупинки платформи, але екран може перезавантажитися або попросити увійти знову, а незбережені дані загубитися; міграція схеми БД може потребувати вікна.
- Передумови для on-premise
- Визначаються на етапі PoC: сервери під придбані модулі, GPU-потужності для машинного зору чи ШІ, окремий VLAN для рівня керування, правила фаєрвола, DNS, сертифікати, резервні копії з тестами відновлення.
- Доступність і моніторинг
- Цільова доступність 99,9% для хмарної платформи, яку ми експлуатуємо, з моніторингом 24/7; ваш канал зв’язку, фаєрвол, колектор і обладнання в неї не входять. За доступність on-premise відповідаєте ви.
З платформи: реальні екрани
Часті запитання
Яке розгортання мені обрати?
МСП і швидкі запуски: спільний SaaS. Підприємства із суворими політиками безпеки або глибокою інтеграцією з ПЛК/VPN: виділений single-tenant або on-premise. Ми надаємо рекомендації на етапі PoC.
Де розміщуються дані?
На європейській хмарній інфраструктурі, з можливістю вибору виділеного середовища та регіону за запитом.
Чи можу я пізніше перейти між моделями?
Так. Почніть зі спільної моделі заради швидкості та переходьте на виділену чи on-premise у міру масштабування. Платформа ідентична.
Що буде в цеху, якщо пропаде інтернет?
У хмарному розгортанні локальний колектор на заводі продовжує опитувати обладнання і буферизує лічильники та записи простоїв у себе, а після відновлення каналу довантажує їх у платформу; на скільки вистачить буфера, залежить від конкретного розгортання і визначається на етапі PoC. Усе, що віддає сама платформа, зупиняється одразу: дашборди, запуск нових нарядів, звітні екрани. Усе, що оператор вводить руками, іде на папір до відновлення зв'язку, тож узгодьте запасний варіант для причин простоїв і браку ще до запуску в експлуатацію. На PoC просто висмикніть кабель і подивіться, що вийде.
Хмарний варіант означає, що ПЛК будуть доступні з інтернету?
Ні. Колектор усередині заводської мережі опитує контролери і сам ініціює вихідне з'єднання по TLS або через site-to-site VPN, тож жодного порту у бік цеху на фаєрволі відкривати не треба. Але чітко визначте, що цьому колектору дозволено: це довірений міст, і все, що платформа може попросити його записати назад у контролер, іде тим самим вхідним шляхом, лише під іншою назвою. Сегментацію рівня керування визначає ваш власний мережевий дизайн, тож нехай ваші мережевики й ОТ-фахівці перевірять адреси призначення, порти та права на запис до старту PoC.
Що має адмініструвати наш ІТ-відділ при on-premise?
На вас сервери, операційні системи, контейнерна платформа, база даних, резервні копії та регулярні тести відновлення з них, сертифікати та їх продовження, моніторинг і вікна оновлень. Це означає одну конкретну людину з досвідом Linux і контейнерів, без розподілу відповідальності по завантаженому відділу. Цього ресурсу зазвичай закладають у бюджет менше, ніж реально потрібно, і якщо в компанії немає нікого під цей опис, on-premise вам не підходить.
Чи вибиває користувачів з системи при оновленні без простою?
Це означає лише те, що платформу не зупиняють заради релізу. Гарантії, що нікого й ніщо не перерве, це не дає. Під час послідовного оновлення екран може перезавантажитися і, залежно від того, як термінал авторизований, попросити увійти знову, а незбережені дані у відкритій формі можуть загубитися. Міграція схеми БД або версія, що змінює методику розрахунку показників, усе одно може потребувати запланованого вікна. Домовтеся, кого попереджають перед релізом і як ви відкочуєтеся назад.
Що треба підготувати перед встановленням on-premise?
Спершу залізо і мережа: сервери під ті модулі, які ви купуєте, GPU-потужності, якщо берете машинний зір або ШІ, окремий VLAN для рівня керування, правила фаєрвола між ним і застосунком, записи DNS, сертифікати та місце для резервних копій із відповідальним за тести відновлення. Додайте іменні адмінські облікові записи й узгоджене вікно обслуговування. Дату запуску найчастіше зсувають саме ці пункти; софт тут винен рідше.
Що саме покриває доступність 99,9%?
Платформу, яку ми експлуатуємо, і лише хмарні розгортання; за доступність on-premise відповідаєте ви. Ваш канал зв'язку, ваш фаєрвол, локальний колектор і саме обладнання в цю цифру не входять, а на практиці саме вони спричиняють більшість того, що завод сприймає як простій системи. Питайте, як саме вимірюється доступність, що вважається плановим обслуговуванням, за який період рахується показник і що ви отримуєте, коли його не витримали, і вносьте ці визначення в договір.
Чи є дані про операторів персональними даними за GDPR?
Так. Цехові системи фіксують, хто ввійшов на якому робочому місці і скільки тривала операція, тож платформу можна експлуатувати законно, але саме ваше розгортання відповідним автоматично не стає. Потрібен договір про обробку даних, визначений строк зберігання і рішення, хто має право бачити показники по конкретній людині, крім агрегованих. Спитайте, чи можна обмежити звітність по окремих працівниках за ролями або вимкнути її взагалі, і залучайте юристів і HR заздалегідь, бо з представниками трудового колективу це зазвичай узгоджують до запуску.
Більше статей
Схожі продукти
Готові побачити потенціал вашого заводу?
Отримайте безкоштовну демонстрацію та індивідуальний план PoC.