
Облачная SaaS-платформа и варианты развёртывания
Безопасность корпоративного уровня, вариант развёртывания на ваш выбор
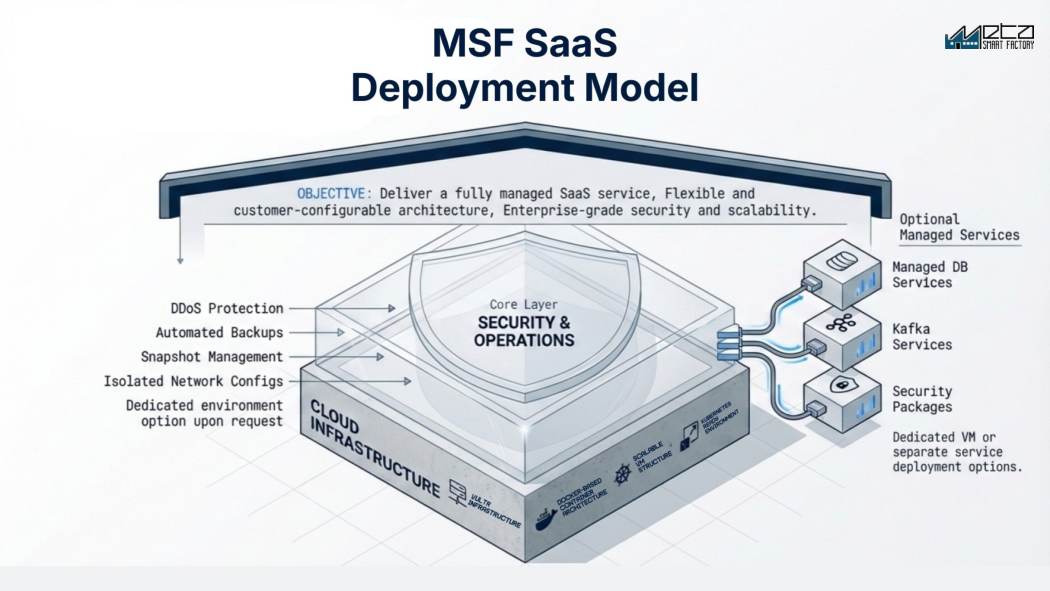
MSF работает так, как того требует ваша ИТ-политика: полностью управляемый SaaS в облаке, выделенная однотенантная среда или локальное развёртывание. Архитектура на основе Docker и Kubernetes с корпоративным уровнем безопасности (защита от DDoS, автоматическое резервное копирование, снапшоты и изолированные сети) в стандартной комплектации.
Запросить демоНачать PoCКакие варианты развёртывания предлагает платформа Meta Smart Factory?
Платформа Meta Smart Factory развёртывается тремя способами: общий мультитенантный SaaS для малого и среднего бизнеса и быстрого запуска, выделенная однотенантная среда с собственной виртуальной машиной (VM) и базой данных для строгих политик ИТ-безопасности или локальная установка в дата-центре производителя. Все три работают на единой платформе на базе Docker и Kubernetes с защитой от DDoS, автоматическим резервным копированием и изолированными сетями; облачные варианты размещаются в европейской инфраструктуре.
Ключевые возможности
Оценки и испытания
Коротко о главном
Технические характеристики
- Модели развёртывания
- Общий мультитенантный SaaS, выделенный однотенантный вариант с отдельной виртуальной машиной и базой данных либо локальное развёртывание в вашем дата-центре. Платформа во всех трёх случаях одна и та же.
- Архитектура
- Контейнеры Docker, структура виртуальных машин, готовая к Kubernetes, горизонтальное масштабирование. Опционально: управляемая база данных, потоковая обработка Kafka и пакеты безопасности отдельными развёртываниями.
- Размещение и территория хранения данных
- Европейская облачная инфраструктура, с возможностью выделенной среды и выбора региона по запросу. Производственные данные остаются в вашем тенанте и не используются для обучения моделей других компаний.
- Канал до площадки
- Сервер сбора данных внутри сети предприятия опрашивает контроллеры и сам инициирует соединение; в качестве транспорта используется TLS или site-to-site VPN, без входящего порта на приём.
- Безопасность
- Защита от DDoS, автоматическое резервное копирование, управление снапшотами и изолированные сетевые конфигурации при любом варианте развёртывания: общем, выделенном или локальном.
- Обновления
- Обновления выкатываются последовательно, без остановки платформы, но экран может перезагрузиться или запросить повторную авторизацию, а несохранённые данные при этом могут потеряться; миграция схемы БД может потребовать планового окна.
- Подготовка к развёртыванию on-premise
- Рассчитывается на этапе пилота: серверы под приобретённые модули, ресурсы GPU под машинное зрение и ИИ, отдельный VLAN для уровня АСУ ТП, правила межсетевого экрана, записи DNS, сертификаты, резервные копии с проверкой восстановления.
- Доступность и мониторинг
- Целевая доступность 99,9% для размещённой у нас платформы, которую эксплуатируем мы, с мониторингом 24/7; ваш канал, межсетевой экран, сервер сбора данных и оборудование в это не входят. За доступность on-premise отвечаете вы.
Реальные экраны платформы
Часто задаваемые вопросы
Какой вариант развёртывания выбрать?
Для малого и среднего бизнеса и быстрого запуска: общий (shared) SaaS. Для предприятий со строгими политиками безопасности или глубокой интеграцией ПЛК/VPN: выделенный однотенантный вариант или локальное развёртывание. Мы даём рекомендации на этапе пилотного проекта.
Где размещаются данные?
На европейской облачной инфраструктуре, с возможностью выделенной среды и выбора региона по запросу.
Можно ли позже перейти с одной модели на другую?
Да. Начните с общего варианта ради скорости запуска и переходите на выделенный или локальный вариант по мере роста. Платформа при этом остаётся идентичной.
Что будет в цехе, если пропадёт интернет?
При облачном развёртывании локальный сервер сбора данных на площадке продолжает опрашивать оборудование и буферизует у себя счётчики выпуска и записи простоев, а после восстановления канала догоняет их в платформу; на сколько хватит буфера, зависит от развёртывания и рассчитывается на этапе пилота. Всё, что отдаёт сама платформа, встаёт сразу: дашборды, запуск новых заказов в производство, экраны отчётности. Всё, что оператор вводит руками, до восстановления канала уходит на бумагу, поэтому до запуска в эксплуатацию согласуйте резервный порядок фиксации причин простоя и брака. На пилоте просто выдерните кабель и посмотрите.
Если облако, значит ли это, что наши ПЛК будут доступны из интернета?
Нет. Сервер сбора данных стоит внутри сети предприятия, опрашивает контроллеры и сам открывает исходящее соединение по TLS или через site-to-site VPN, так что порт в сторону завода на межсетевом экране не открывается. Но чётко определите, что этому серверу разрешено: это доверенный мост, и всё, что платформа может через него записать обратно в оборудование, становится тем же входящим каналом, только под другим названием. Сегментация уровня АСУ ТП остаётся вашей зоной ответственности, поэтому пусть ваши сетевики и безопасники до пилота посмотрят адреса назначения, порты и права на запись.
Что придётся администрировать нашему ИТ-отделу при on-premise?
На вас серверы, операционные системы, контейнерная платформа, база данных, резервные копии и регулярная проверка восстановления из них, сертификаты и их продление, мониторинг и окна обновлений. Это значит выделенный человек с опытом Linux и контейнеров. Ответственность, размазанная по загруженному отделу, не сработает. Трудозатрат здесь больше, чем закладывает большинство заказчиков, и если такого человека в штате нет, on-premise вам не подходит.
Заметят ли пользователи обновление без простоя?
Это значит, что платформу не выключают на время релиза. Гарантии, что вообще ничего не прервётся, это не даёт. При последовательном обновлении экран может перезагрузиться и, в зависимости от того, как выполнен вход на терминале, запросить повторную авторизацию, а несохранённые данные в открытой форме потеряются. Миграция схемы БД или версия, которая меняет методику расчёта показателей, по-прежнему может потребовать планового окна. Договоритесь, кого предупреждают перед релизом и как выполняется откат.
Что нужно подготовить перед установкой on-premise?
Сначала решения по железу и сети: серверы под те модули, которые вы покупаете, ресурсы GPU, если берёте машинное зрение или ИИ, отдельный VLAN под уровень АСУ ТП, правила межсетевого экрана между ним и приложением, записи в DNS, сертификаты и хранилище резервных копий с ответственным за проверку восстановления. Плюс именованные учётные записи администраторов и согласованное окно техобслуживания. Именно недоделки на этом этапе срывают сроки запуска гораздо чаще, чем сам софт.
Что именно покрывает заявленная доступность 99,9%?
Платформу, которую эксплуатируем мы, и только размещённые у нас развёртывания; за доступность on-premise отвечаете вы. Канал до площадки, ваш межсетевой экран, локальный сервер сбора данных и само оборудование в это не входят. На практике именно они дают большую часть того, что на заводе воспринимают как простой системы. Спросите, как измеряется доступность, что считается плановыми работами, за какой период считается цифра и что вы получаете при её нарушении, и зафиксируйте эти определения в договоре.
Данные операторов это персональные данные по GDPR?
Да. Цеховые системы фиксируют, кто и на каком рабочем месте авторизовался и сколько времени заняла операция. Эксплуатировать такую платформу законно можно, но само по себе ваше развёртывание соответствия не даёт. Нужны соглашение об обработке данных, срок хранения и решение о том, кому доступны показатели по конкретному человеку, помимо агрегированных. Спросите, можно ли ограничить отчётность по отдельным сотрудникам ролевой моделью или отключить её совсем, и подключите юристов и HR заранее: представителей трудового коллектива нередко нужно уведомить до запуска.
Больше статей
Похожие продукты
Готовы увидеть потенциал вашего завода?
Получите бесплатную демонстрацию и индивидуальный план PoC.