
SaaS cloud platforma i implementacija
Sigurnost razine velikih poduzeća, implementacija po vašem izboru
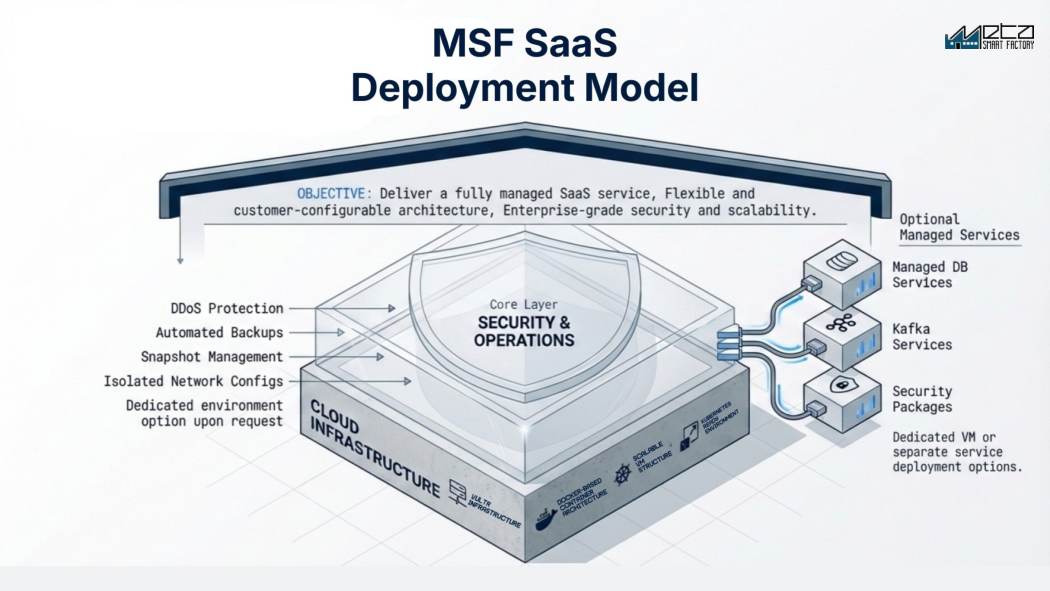
MSF radi onako kako vaša IT politika zahtijeva: potpuno upravljani SaaS u oblaku, namjenski single-tenant okruženje ili on-premise. Arhitektura temeljena na Dockeru i Kubernetesu sa sigurnošću za velika poduzeća kao standardom: DDoS zaštita, automatske sigurnosne kopije, snimke stanja i izolirane mreže.
Zatražite demoPokrenite PoCKoje mogućnosti implementacije nudi platforma Meta Smart Factory?
Platforma Meta Smart Factory implementira se na tri načina: kao dijeljeni SaaS namijenjen malim i srednjim poduzećima i brzim uvođenjima, kao namjensko okruženje s vlastitim VM-om i bazom podataka za stroge sigurnosne politike IT-a ili lokalno u podatkovnom centru proizvođača. Sve tri temelje se na istoj platformi s Dockerom i Kubernetesom, zaštitom od DDoS-a, automatskim sigurnosnim kopijama i izoliranim mrežama; implementacije u oblaku rade na europskoj infrastrukturi.
Ključne značajke
Procjene i izazovi
Na prvi pogled
Tehničke specifikacije
- Modeli implementacije
- Dijeljeni multi-tenant SaaS, namjenski single-tenant s posebnom VM-om i bazom podataka ili on-premise u vašem podatkovnom centru. U sva tri slučaja ista platforma.
- Arhitektura
- Temeljena na Docker kontejnerima, struktura VM-ova spremna za Kubernetes, horizontalno skalabilna. Opcionalno upravljana baza podataka, Kafka streaming i sigurnosni paketi kao zasebne implementacije.
- Poslužiteljska infrastruktura i lokacija podataka
- Europska cloud infrastruktura, uz opcije namjenskog okruženja i regije na zahtjev. Proizvodni podaci ostaju u vašem najmu i nikada ne treniraju modele drugih tvrtki.
- Veza s lokacijom
- Kolektor postavljen unutar mreže pogona čita upravljačke jedinice i sam otvara vezu; prijenos ide preko TLS-a ili site-to-site VPN-a, bez ijednog porta koji sluša prema unutra.
- Sigurnost
- DDoS zaštita, automatske sigurnosne kopije, upravljanje snimkama stanja i izolirane mrežne konfiguracije na svakoj implementaciji, dijeljenoj, namjenskoj ili on-premise.
- Ažuriranja
- Postupna ažuriranja bez gašenja platforme, ali ekran se može ponovno učitati ili zatražiti ponovnu prijavu, a nespremljeni unosi izgubiti; migracija sheme može tražiti planirani termin.
- Preduvjeti za on-premise
- Dimenzionira se tijekom PoC-a: serveri prema kupljenim modulima, GPU kapacitet za vizijski ili UI dio, VLAN za upravljačku razinu, pravila na vatrozidu, DNS, certifikati, sigurnosne kopije s testovima vraćanja.
- Dostupnost i nadzor
- Ciljana dostupnost 99,9% za hostanu platformu kojom mi upravljamo, uz nadzor 24/7; vaša veza, vatrozid, kolektor i strojevi izvan su toga. Dostupnost on-premise instalacije vaša je.
Stvarni zasloni iz platforme
Često postavljana pitanja
Koju implementaciju trebam odabrati?
Mala i srednja poduzeća te brza uvođenja: dijeljeni SaaS. Velika poduzeća sa strogim sigurnosnim politikama ili dubokom integracijom s PLC-om/VPN-om: namjenski single-tenant ili on-premise. Savjetujemo tijekom PoC-a.
Gdje su podaci pohranjeni?
Na europskoj cloud infrastrukturi, uz opcije namjenskog okruženja i regije na zahtjev.
Mogu li kasnije migrirati između modela?
Da. Započnite s dijeljenim modelom radi brzine, a migrirajte na namjenski ili on-premise kako rastete. Platforma je identična.
Što se događa u pogonu ako nam padne internet?
Kod cloud implementacije lokalni kolektor u pogonu i dalje čita strojeve te lokalno sprema brojače i zapise o zastojima, pa ih ponovno pošalje kad se veza vrati; koliko dugo ih drži ovisi o implementaciji i dimenzionira se tijekom PoC-a. Sve što se poslužuje s platforme staje odmah: nadzorne ploče, otpuštanje novih radnih naloga, izvještajni ekrani. Sve što operater mora upisati ide na papir dok se veza ne vrati, zato prije puštanja u rad dogovorite zamjenski postupak za razloge zastoja i škart. Tijekom PoC-a izvucite kabel.
Znači li cloud opcija da su nam PLC-ovi izloženi internetu?
Ne. Kolektor unutar mreže pogona čita upravljačke jedinice i otvara vezu prema van preko TLS-a ili site-to-site VPN-a, pa se na vatrozidu ne otvara nijedan port prema pogonu. Ipak budite načisto što taj kolektor smije raditi: on je povjerljivi most, a sve što mu platforma može naložiti da upiše natrag ulazni je put pod drugim imenom. Segmentacija upravljačke razine vaš je dio mrežnog dizajna, zato neka vaš tim prije PoC-a pregleda odredišta, portove i prava upisa.
Što naša IT služba mora održavati ako idemo on-premise?
Vaši su serveri, operativni sustavi, kontejnerska platforma, baza podataka, sigurnosne kopije i testovi njihova vraćanja, certifikati i njihova obnova, nadzor i termini za ažuriranja. To znači imenovanu osobu s iskustvom u Linuxu i kontejnerima. Odgovornost razvučena po zauzetom timu ne funkcionira. To je više nego što većina kupaca predvidi u budžetu, i ako u zgradi nema nikoga tko odgovara tom opisu, on-premise je za vas pogrešan izbor.
Prekidaju li ažuriranja bez zastoja (rolling update) ipak rad operaterima?
Znače da se platforma ne gasi zbog nove verzije. Ne jamče da se ništa nikada ne prekida. Tijekom postupnog ažuriranja ekran se može ponovno učitati i, ovisno o tome kako je terminal prijavljen, zatražiti ponovnu prijavu, a nespremljeni unosi u otvorenom obrascu mogu se izgubiti. Migracija sheme baze ili verzija koja mijenja način izvještavanja i dalje može tražiti planirani termin. Dogovorite tko se obavještava prije objave verzije i kako se vraćate na prethodnu.
Što moramo imati spremno prije on-premise instalacije?
Prvo se odlučuju hardver i mreža: serveri dimenzionirani prema modulima koje kupujete, GPU kapacitet ako uzimate vizijski ili UI dio, VLAN za upravljačku razinu, pravila na vatrozidu između nje i aplikacije, DNS zapisi, certifikati i odredište za sigurnosne kopije s osobom odgovornom za testove vraćanja. Dodajte imenovane administratorske račune i dogovoreni termin održavanja. Ono što ovdje nedostaje puno češće odgađa puštanje u rad nego sam softver.
Što pokriva ciljana dostupnost od 99,9%?
Platformu kojom mi upravljamo, i to samo za hostane implementacije; dostupnost on-premise instalacije vaša je. Vaša veza prema lokaciji, vaš vatrozid, lokalni kolektor i sami strojevi izvan su toga, a u praksi upravo oni uzrokuju većinu onoga što pogon doživi kao ispad. Pitajte kako se dostupnost mjeri, što se broji kao planirano održavanje, na kojem se razdoblju brojka računa i što slijedi kad se ne ispuni, pa te definicije unesite u ugovor.
Jesu li podaci o našim operaterima osobni podaci prema GDPR-u?
Jesu. Sustavi u proizvodnji bilježe tko se prijavio na kojem radnom mjestu i koliko je operacija trajala, pa se platforma može voditi zakonito, ali vaša implementacija sama po sebi nije usklađena. Trebate ugovor o obradi podataka, rok čuvanja i odluku o tome tko smije vidjeti pojedinačni, a ne zbirni učinak. Pitajte može li se izvještavanje na razini pojedinca ograničiti prema ulozi ili isključiti, i uključite pravnu i kadrovsku službu rano, jer se s predstavnicima radnika često savjetuje prije puštanja u rad.
Više članaka
Srodni proizvodi
Spremni vidjeti potencijal svoje tvornice?
Zatražite besplatnu demonstraciju i PoC plan po mjeri.