
SaaS-cloudplatform & Implementatie
Enterprise-beveiliging, de implementatie van uw keuze
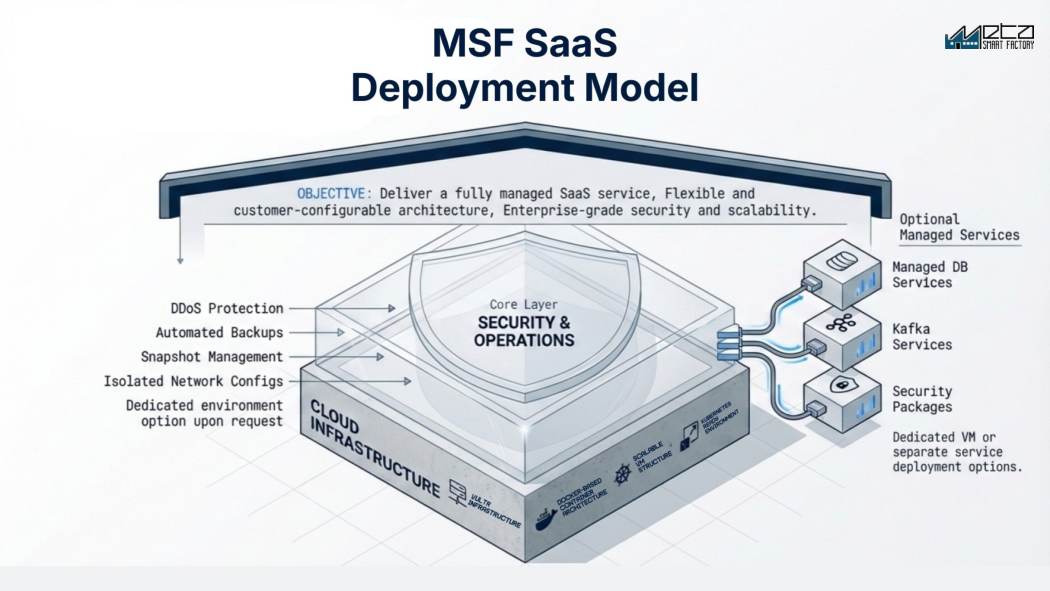
MSF draait zoals uw IT-beleid het vereist: volledig beheerde SaaS in de cloud, een toegewijde single-tenant-omgeving of on-premise. Docker- en Kubernetes-architectuur met standaard enterprise-beveiliging: DDoS-bescherming, automatische back-ups, snapshots en geïsoleerde netwerken.
Demo aanvragenStart een PoCWelke implementatieopties biedt het platform van Meta Smart Factory?
Het platform van Meta Smart Factory kent drie implementatievormen: gedeelde multi-tenant SaaS voor het mkb en snelle uitrol, een toegewijde single-tenant-omgeving met eigen VM en database voor strenge IT-beveiligingseisen, of on-premise in het eigen datacenter van het productiebedrijf. Alle drie draaien op hetzelfde platform op basis van Docker en Kubernetes, met DDoS-bescherming, automatische back-ups en geïsoleerde netwerken; gehoste implementaties draaien op Europese cloudinfrastructuur.
Belangrijkste functies
Assessments en challenges
In één oogopslag
Technische specificaties
- Implementatievormen
- Shared multi-tenant SaaS, dedicated single-tenant met eigen VM en database, of on-premise in uw eigen datacenter. In alle drie hetzelfde platform.
- Architectuur
- Gebaseerd op Docker-containers, Kubernetes-ready VM-structuur, horizontaal schaalbaar. Optioneel managed database, Kafka-streaming en beveiligingspakketten als afzonderlijke implementaties.
- Hosting en datalocatie
- Europese cloudinfrastructuur, met dedicated omgevingen en regio-opties op aanvraag. Productiedata blijft in uw tenant en traint nooit de modellen van andere bedrijven.
- Verbinding met de locatie
- Een collector binnen het fabrieksnetwerk leest de besturingen uit en zet de verbinding zelf op; het transport is TLS of een site-to-site VPN, zonder inkomende luisterpoort.
- Beveiliging
- DDoS-bescherming, geautomatiseerde back-ups, snapshotbeheer en geïsoleerde netwerkconfiguraties bij elke implementatie, shared, dedicated of on-premise.
- Updates
- Rolling releases zonder het platform offline te halen, maar een scherm kan herladen of opnieuw om een login vragen en niet-opgeslagen invoer kan verloren gaan; een schemamigratie kan een venster nodig hebben.
- Voorwaarden voor on-premise
- Tijdens de PoC gedimensioneerd: servers voor de afgenomen modules, GPU-capaciteit voor vision of AI, een VLAN voor de besturingslaag, firewallregels, DNS, certificaten, back-ups met restoretests.
- Beschikbaarheid en monitoring
- 99,9% uptime-doelstelling voor het gehoste platform dat wij beheren, met 24/7 monitoring; uw verbinding, firewall, collector en machines vallen erbuiten. Bij on-premise is de beschikbaarheid van u.
Uit het platform: echte schermen
Veelgestelde vragen
Welke implementatievorm moet ik kiezen?
Mkb en snelle uitrol: shared SaaS. Ondernemingen met strikt beveiligingsbeleid of diepe PLC-/VPN-integratie: dedicated single-tenant of on-premise. Wij adviseren hierover tijdens de PoC.
Waar wordt de data gehost?
Op Europese cloudinfrastructuur, met dedicated-omgevingen en regio-opties op aanvraag.
Kan ik later tussen modellen migreren?
Ja. Start met shared voor snelheid en migreer naar dedicated of on-premise naarmate u opschaalt. Het platform blijft identiek.
Wat gebeurt er op de werkvloer als onze internetverbinding wegvalt?
Bij een clouduitrol blijft de collector op locatie de machines uitlezen en buffert hij tellingen en stilstandsregistraties lokaal, om ze daarna alsnog door te sturen zodra de verbinding terug is; hoe lang hij dat volhoudt hangt af van de uitrol en wordt tijdens de PoC bepaald. Alles wat vanaf het platform komt valt meteen stil: dashboards, het vrijgeven van nieuwe orders, rapportagevensters. Alles wat een operator moet intypen gaat op papier tot de verbinding er weer is, dus spreek voor go-live een terugvalscenario af voor stilstandsredenen en afkeur. Trek tijdens de PoC gewoon de stekker eruit.
Betekent de cloudoptie dat onze PLC's aan het internet hangen?
Nee. Een collector binnen het fabrieksnetwerk leest de besturingen uit en zet de verbinding uitgaand op via TLS of een site-to-site VPN, dus er hoeft geen firewallpoort richting de fabriek open. Wees wel duidelijk over wat die collector mag doen: het is een vertrouwde brug, en alles wat het platform hem terug kan laten schrijven is feitelijk toch een inkomend pad. Het segmenteren van de besturingslaag blijft uw eigen netwerkontwerp, dus laat uw team voor de PoC de bestemmingen, poorten en schrijfrechten doornemen.
Wat moet onze IT-afdeling zelf beheren bij een on-premise installatie?
U bent eigenaar van de servers, de besturingssystemen, het containerplatform, de database, de back-ups en het testen van de restore, de certificaten en hun verlenging, de monitoring en de updatevensters. Dat vraagt om een met naam aangewezen persoon met Linux- en containerervaring, niet om een taak die ergens in een druk team blijft hangen. Het is meer werk dan de meeste kopers begroten, en past niemand in het gebouw bij die omschrijving, dan is on-premise voor u de verkeerde keuze.
Merken gebruikers echt niets van updates zonder downtime?
Zonder downtime betekent dat het platform voor een release niet offline gaat, niet dat er nooit iets onderbroken wordt. Tijdens een rolling update kan een scherm herladen en, afhankelijk van hoe de terminal is ingelogd, opnieuw om een login vragen, en niet-opgeslagen invoer in een openstaand formulier kan verloren gaan. Een schemamigratie, of een versie die iets anders gaat rapporteren, kan nog steeds een gepland venster nodig hebben. Spreek af wie vooraf wordt geïnformeerd over een release en hoe u terugrolt.
Wat moeten wij klaar hebben staan voor een on-premise installatie?
Eerst hardware en netwerk vastleggen: servers gedimensioneerd op de modules die u afneemt, GPU-capaciteit als u vision of AI meeneemt, een VLAN voor de besturingslaag, firewallregels tussen die laag en de applicatie, DNS-records, certificaten, en een back-upbestemming met iemand die verantwoordelijk is voor de restoretests. Daarbij met naam benoemde beheeraccounts en een afgesproken onderhoudsvenster. Ontbrekende onderdelen hier vertragen een go-live veel vaker dan de software zelf.
Wat valt er precies onder die 99,9% uptime-doelstelling?
Het platform dat wij beheren, en alleen bij gehoste uitrol; bij on-premise is de beschikbaarheid van u. Uw verbinding naar de locatie, uw firewall, de collector op locatie en de machines zelf vallen erbuiten, en in de praktijk veroorzaken juist die het meeste van wat een fabriek als storing ervaart. Vraag hoe beschikbaarheid gemeten wordt, wat als gepland onderhoud telt, over welke periode het cijfer wordt berekend en wat de compensatie is als het niet gehaald wordt, en leg die definities vast in het contract.
Zijn gegevens van onze operators persoonsgegevens onder de AVG?
Ja. Systemen op de werkvloer leggen vast wie op welk werkstation heeft ingelogd en hoe lang een bewerking duurde, dus het platform is rechtmatig te gebruiken maar uw uitrol is niet vanzelf AVG-conform. U heeft een verwerkersovereenkomst nodig, een bewaartermijn, en een besluit over wie prestaties op persoonsniveau mag zien in plaats van geaggregeerd. Vraag of rapportage op individueel niveau per rol te beperken of uit te zetten is, en betrek juridische zaken of HR vroeg, want de ondernemingsraad wordt vaak nog voor go-live geraadpleegd.
Meer artikelen
Gerelateerde producten
Klaar om het potentieel van uw fabriek te zien?
Vraag een gratis demo en een PoC-plan op maat aan.