
Plataforma SaaS en la Nube y Despliegue
Seguridad de nivel empresarial, el despliegue que usted elija
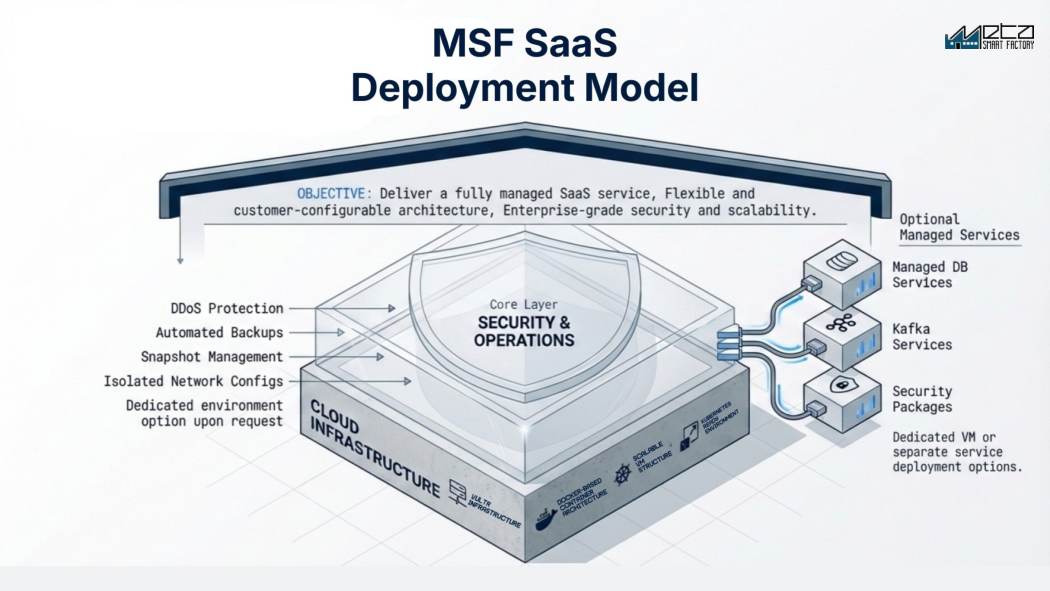
MSF funciona como exige su política de TI: SaaS totalmente gestionado en la nube, entorno dedicado single-tenant u on-premise. Arquitectura basada en Docker y Kubernetes con seguridad empresarial de serie: protección DDoS, copias automáticas, snapshots y redes aisladas.
Solicitar demoIniciar PoC¿Qué opciones de despliegue ofrece la plataforma Meta Smart Factory?
La plataforma Meta Smart Factory se despliega de tres formas: SaaS compartido para pymes y arranques rápidos, entorno dedicado single-tenant con VM y base de datos propias para políticas de seguridad TI estrictas, u on-premise en el centro de datos del fabricante. Las tres usan la misma plataforma Docker y Kubernetes con protección DDoS, copias de seguridad automáticas y redes aisladas; las versiones alojadas funcionan en una nube europea.
Funciones clave
Evaluaciones y retos
De un vistazo
Especificaciones técnicas
- Modelos de despliegue
- SaaS compartido multi-tenant, dedicado single-tenant con VM y base de datos independientes, u on-premise en su propio centro de datos. La misma plataforma en los tres casos.
- Arquitectura
- Basada en contenedores Docker, con estructura de VM preparada para Kubernetes y escalable horizontalmente. Base de datos gestionada, streaming Kafka y paquetes de seguridad opcionales como despliegues independientes.
- Alojamiento y residencia de los datos
- Infraestructura de nube europea, con opciones de entorno dedicado y de región bajo petición. Los datos de producción se quedan en su tenant y nunca entrenan los modelos de otras empresas.
- Enlace con la planta
- Un colector desplegado dentro de la red de planta lee los autómatas y abre él mismo la conexión; el transporte es TLS o una VPN site-to-site, sin ningún puerto a la escucha hacia dentro.
- Seguridad
- Protección DDoS, copias de seguridad automatizadas, gestión de snapshots y configuraciones de red aisladas en todos los despliegues, compartidos, dedicados u on-premise.
- Actualizaciones
- Despliegue progresivo de versiones sin apagar la plataforma, aunque una pantalla puede recargarse o pedir volver a entrar y lo que esté sin guardar se puede perder; una migración de esquema sí puede necesitar una ventana.
- Requisitos previos on-premise
- Se dimensionan durante el PoC: servidores para los módulos contratados, capacidad de GPU para visión o IA, una VLAN para la capa de control, reglas de firewall, DNS, certificados y copias con pruebas de restauración.
- Disponibilidad y monitorización
- Objetivo de disponibilidad del 99,9 % para la plataforma alojada que operamos nosotros, con monitorización 24/7; su enlace, su firewall, el colector y las máquinas quedan fuera. En on-premise la disponibilidad es suya.
Desde la plataforma: pantallas reales
Preguntas frecuentes
¿Qué despliegue debo elegir?
Pymes y puestas en marcha rápidas: SaaS compartido. Empresas con políticas de seguridad estrictas o integración profunda de PLC/VPN: single-tenant dedicado u on-premise. Le asesoramos durante el PoC.
¿Dónde se alojan los datos?
En infraestructura de nube europea, con opciones de entorno dedicado y región bajo petición.
¿Puedo migrar entre modelos más adelante?
Sí. Empiece con el modelo compartido por rapidez y migre a dedicado u on-premise a medida que crece. La plataforma es idéntica.
¿Qué pasa en planta si se cae la conexión a internet?
En un despliegue en la nube, el colector instalado en planta sigue leyendo las máquinas y guarda en local los contajes y los registros de parada, y los reenvía cuando vuelve el enlace; cuánto tiempo aguanta depende del despliegue y se dimensiona durante el PoC. Todo lo que sirve la plataforma se corta al instante: cuadros de mando, lanzamiento de nuevas órdenes y pantallas de informes. Todo lo que el operario tiene que teclear pasa al papel hasta que vuelva la línea, así que acuerde antes del go-live un plan B para los motivos de parada y el scrap. Desenchufe el cable durante el PoC.
¿La opción cloud obliga a exponer los PLC a internet?
No. Un colector dentro de la red de planta lee los autómatas y abre la conexión hacia fuera por TLS o por una VPN site-to-site, así que no se abre ningún puerto del firewall hacia la planta. Eso sí, deje claro qué puede hacer ese colector: es un puente de confianza, y todo lo que la plataforma pueda pedirle que escriba de vuelta es una vía de entrada con otro nombre. Segmentar la capa de control es parte de su propio diseño de red, así que haga que su equipo revise destinos, puertos y permisos de escritura antes del PoC.
¿Qué tiene que administrar nuestro departamento de TI si lo montamos on-premise?
Usted se queda con los servidores, los sistemas operativos, la plataforma de contenedores, la base de datos, las copias de seguridad y sus pruebas de restauración, los certificados y su renovación, la monitorización y las ventanas de actualización. Eso significa una persona con nombre y apellidos con experiencia en Linux y contenedores. Repartir la responsabilidad entre un equipo ya saturado no funciona. Es más de lo que la mayoría de los compradores presupuesta, y si en la casa no hay nadie que encaje en esa descripción, el on-premise no es su opción.
¿Las actualizaciones sin parada molestan igualmente a los usuarios?
Significan que la plataforma no se apaga para publicar una versión, no que nadie note nada. Durante una actualización progresiva una pantalla puede recargarse y, según cómo esté iniciada la sesión en el terminal, puede pedir volver a entrar, y lo que esté sin guardar en un formulario abierto se puede perder. Una migración de esquema, o una versión que cambia cómo se calcula un indicador, sí puede necesitar una ventana planificada. Acuerde a quién se avisa antes de una versión y cómo se hace marcha atrás.
¿Qué requisitos hay que tener listos antes de una instalación on-premise?
Primero se deciden hardware y red: servidores dimensionados para los módulos que va a contratar, capacidad de GPU si lleva visión artificial o IA, una VLAN para la capa de control, reglas de firewall entre esa capa y la aplicación, entradas de DNS, certificados y un destino de backup con alguien responsable de las pruebas de restauración. Añada cuentas de administrador nominales y una ventana de mantenimiento acordada. Lo que falte aquí retrasa un go-live mucho más a menudo que el propio software.
¿Qué cubre exactamente el objetivo de disponibilidad del 99,9%?
La plataforma que operamos nosotros, y solo en despliegues alojados; en on-premise la disponibilidad es suya. Su enlace de la planta, su firewall, el colector en planta y las propias máquinas quedan fuera, y en la práctica son la causa de la mayor parte de lo que en fábrica se vive como una caída. Pregunte cómo se mide la disponibilidad, qué cuenta como mantenimiento planificado, sobre qué periodo se calcula la cifra y qué compensación hay cuando no se cumple, y lleve esas definiciones al contrato.
¿Los datos de nuestros operarios son datos personales según el RGPD?
Sí. Los sistemas de planta registran quién ha iniciado sesión en qué puesto y cuánto ha durado cada operación, así que la plataforma se puede explotar de forma lícita, pero su despliegue no cumple por sí solo. Necesita un contrato de encargado de tratamiento, un plazo de conservación y una decisión sobre quién puede ver rendimiento individual y no agregado. Pregunte si los informes a nivel de persona se pueden restringir por rol o desactivar, e implique pronto a su área legal o de RR. HH., porque la representación de los trabajadores suele consultarse antes del go-live.
Más artículos
Productos relacionados
¿Listo para ver el potencial de su fábrica?
Obtenga una demo gratuita y un plan de PoC a medida.