
Cloudová platforma SaaS a nasazení
Podnikové zabezpečení, nasazení dle vaší volby
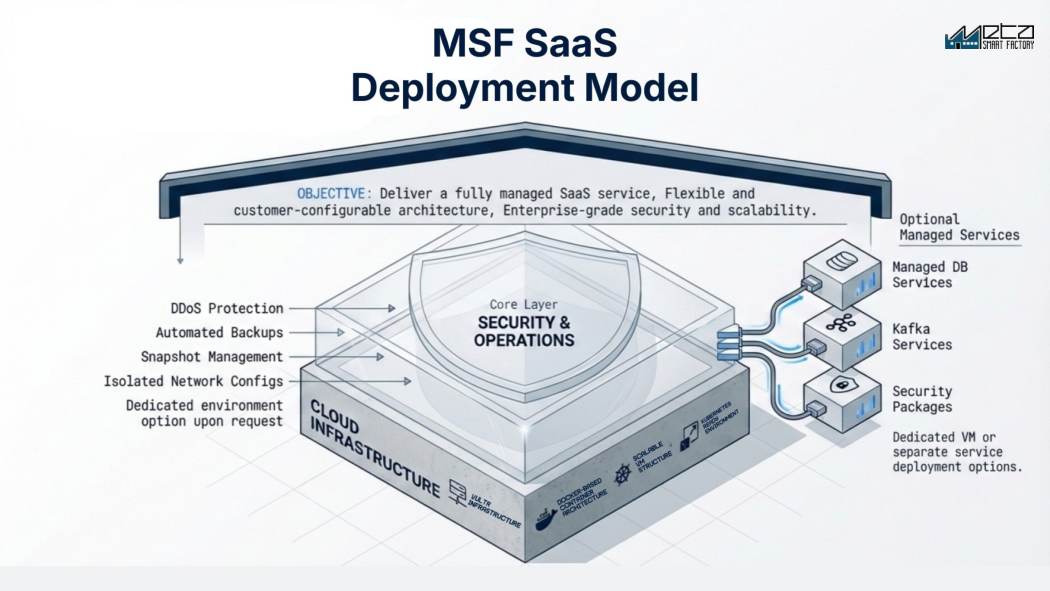
MSF běží tak, jak vyžaduje vaše IT politika: plně spravovaný SaaS v cloudu, dedikované single-tenant prostředí nebo on-premise. Architektura na Dockeru a Kubernetes s podnikovým zabezpečením ve standardu: ochrana proti DDoS, automatické zálohy, snapshoty a izolované sítě.
Vyžádat demoZahájit PoCJaké možnosti nasazení nabízí platforma Meta Smart Factory?
Platformu Meta Smart Factory lze nasadit třemi způsoby: jako sdílený SaaS pro malé a střední podniky a rychlé zavedení, jako vyhrazené prostředí pro jednoho zákazníka s vlastním VM a databází pro přísné bezpečnostní politiky IT, nebo lokálně ve vlastním datovém centru výrobce. Všechny tři běží na stejné platformě s Dockerem a Kubernetes, ochranou proti DDoS, automatickými zálohami a izolovanými sítěmi; hostovaná nasazení využívají evropskou cloudovou infrastrukturu.
Klíčové funkce
Posouzení a výzvy
V kostce
Technické parametry
- Modely nasazení
- Sdílené multi-tenant SaaS, dedikované single-tenant se samostatným VM a databází, nebo on-premise ve vašem vlastním datovém centru. Ve všech třech případech totožná platforma.
- Architektura
- Postavená na kontejnerech Docker, struktura VM připravená na Kubernetes, horizontálně škálovatelná. Volitelně spravovaná databáze, streamování Kafka a bezpečnostní balíčky jako samostatná nasazení.
- Hosting a umístění dat
- Evropská cloudová infrastruktura, na vyžádání s možností vyhrazeného prostředí i volby regionu. Výrobní data zůstávají ve vašem prostředí a nikdy netrénují modely jiných firem.
- Spojení do závodu
- Collector nasazený uvnitř podnikové sítě čte řídicí systémy a spojení navazuje sám; přenos jde přes TLS nebo site-to-site VPN, bez naslouchajícího portu směrem dovnitř.
- Zabezpečení
- Ochrana proti DDoS, automatické zálohy, správa snapshotů a izolovaná síťová konfigurace při každém nasazení, ať už sdíleném, dedikovaném nebo on-premise.
- Aktualizace
- Postupné aktualizace bez vypnutí platformy, ale obrazovka se může znovu načíst nebo si vyžádat opětovné přihlášení a neuložené rozepsané údaje se mohou ztratit; migrace schématu si může vyžádat okno.
- Předpoklady pro on-premise
- Nadimenzované během PoC: servery podle zakoupených modulů, výkon GPU pro vision nebo AI, samostatná VLAN pro řídicí vrstvu, pravidla na firewallu, DNS, certifikáty, zálohy s testy obnovy.
- Dostupnost a monitoring
- Cílová dostupnost 99,9 % pro hostovanou platformu, kterou provozujeme my, s nepřetržitým monitoringem; vaše připojení, firewall, collector i stroje stojí mimo ni. U on-premise je dostupnost na vás.
Z platformy: skutečné obrazovky
Časté dotazy
Jakou variantu nasazení mám zvolit?
Malé a střední podniky a rychlé nasazení: sdílené SaaS. Podniky s přísnými bezpečnostními politikami nebo hlubokou integrací PLC/VPN: dedikované single-tenant nebo on-premise. Poradíme během fáze PoC.
Kde jsou data hostovaná?
Na evropské cloudové infrastruktuře, na vyžádání s možností vyhrazeného prostředí i volby regionu.
Mohu později přejít mezi modely?
Ano. Začněte se sdíleným řešením kvůli rychlosti a s růstem přejděte na dedikované nebo on-premise. Platforma je totožná.
Co se stane na dílně, když nám vypadne internet?
Při cloudovém nasazení čte sběrná brána (collector) uvnitř závodu stroje dál a kusy i záznamy o prostojích ukládá lokálně do bufferu; po obnovení připojení je odešle zpětně. Jak dlouho vydrží, závisí na konkrétním nasazení a nadimenzuje se během PoC. Všechno, co běží na straně platformy, se zastaví okamžitě: dashboardy, uvolňování nových zakázek, reportovací obrazovky. Co musí operátor napsat, jde do obnovení spojení na papír, takže si před ostrým provozem domluvte náhradní postup pro důvody prostojů a zmetky. Během PoC kabel klidně vytáhněte.
Znamená cloud, že budeme mít PLC vystavené na internet?
Ne. Collector uvnitř podnikové sítě čte řídicí systémy a spojení navazuje odchozím směrem přes TLS nebo site-to-site VPN, takže se na firewallu neotevírá žádný port dovnitř závodu. Ujasněte si ale, co ten collector smí: je to důvěryhodný most a všechno, co si přes něj platforma může vyžádat zapsat, je vstupní cesta pod jiným jménem. Segmentace řídicí vrstvy je věcí vašeho síťového návrhu, takže si nechte od svého IT před PoC projít cílové adresy, porty a oprávnění k zápisu.
Co všechno musí naše IT spravovat u on-premise nasazení?
Vaše jsou servery, operační systémy, kontejnerová platforma, databáze, zálohy včetně testů obnovy, certifikáty a jejich obnovování, monitoring a okna pro aktualizace. To znamená konkrétního člověka se zkušeností s Linuxem a kontejnery, ne odpovědnost rozpuštěnou mezi vytíženým týmem. Je toho víc, než si většina zákazníků do rozpočtu dá, a pokud takového člověka v budově nemáte, on-premise pro vás není správná volba.
Přeruší aktualizace bez odstávky práci operátorů?
Znamenají, že se platforma kvůli vydání verze nevypíná, ne že se nikdy nic nepřeruší. Při postupné aktualizaci se obrazovka může znovu načíst a podle toho, jak je terminál přihlášený, si může vyžádat opětovné přihlášení; neuložené údaje v rozepsaném formuláři se přitom mohou ztratit. Migrace databázového schématu nebo verze, která mění způsob vykazování, si i tak může vyžádat plánované okno. Domluvte si, kdo se o vydání verze dozví předem a jak se dělá rollback.
Co musíme mít připravené před on-premise instalací?
Nejdřív rozhodnutý hardware a síť: servery nadimenzované podle modulů, které kupujete, výkon GPU, pokud berete vision nebo AI, samostatnou VLAN pro řídicí vrstvu, pravidla na firewallu mezi ní a aplikací, záznamy v DNS, certifikáty a záložní úložiště s někým, kdo odpovídá za testy obnovy. K tomu jmenovité administrátorské účty a dohodnuté servisní okno. Právě tyhle chybějící kusy zdržují spuštění mnohem častěji než samotný software.
Co všechno pokrývá dostupnost 99,9 %?
Platformu, kterou provozujeme my, a jen hostovaná nasazení; u on-premise je dostupnost na vás. Vaše připojení k internetu, váš firewall, collector v závodě i samotné stroje stojí mimo ni a v praxi způsobují většinu toho, co závod vnímá jako výpadek. Ptejte se, jak se dostupnost měří, co se počítá jako plánovaná údržba, za jaké období se číslo počítá a jaká je náhrada, když se nesplní, a tyhle definice si nechte napsat do smlouvy.
Jsou data o operátorech osobní údaje podle GDPR?
Ano. Systémy na dílně zaznamenávají, kdo se přihlásil na kterém pracovišti a jak dlouho operace trvala, takže platformu lze provozovat v souladu s předpisy, ale vaše nasazení samo o sobě v souladu není. Potřebujete zpracovatelskou smlouvu, dobu uchování a rozhodnutí, kdo smí vidět výkon jednotlivce místo agregovaných čísel. Ptejte se, zda lze reporting na úrovni jednotlivce omezit rolí nebo vypnout, a zapojte právní oddělení či personalistiku včas, protože se zástupci zaměstnanců se to před spuštěním často projednává.
Další články
Související produkty
Připraveni vidět potenciál vaší továrny?
Získejte bezplatné demo a PoC plán na míru.